Skift fra Azure AD B2C til Microsoft Entra External ID
17.10.2026, 6 minutters læsetid
TL; DR: At skifte fra Azure AD B2C til Microsoft Entra External ID kræver mere end blot at kopiere brugere. Start med at kortlægge de identitetsrejser, politikker, legitimationsoplysninger og applikationer, som kunderne er afhængige af, og vælg og test derefter en migreringssti, der passer til dit miljø.
Et fungerende login er kun den synlige del
Azure AD B2C P1 og P2 blev ikke længere tilgængelige for køb af nye kunder den 1. maj 2025. Eksisterende kunder kan fortsætte med at bruge tjenesten, og Microsoft siger, at de vil understøtte Azure AD B2C indtil mindst maj 2030. Det giver teams tid til at planlægge, men en migrering kræver stadig teknisk arbejde og en testbar leveringsplan. Microsofts Eksternt ID FAQ angiver den nuværende støtteposition.
Microsoft Entra External ID er Microsofts nuværende kundeidentitetsplatform. Overførsel til den er ikke en direkte lejerkopi. Lejermodellen og konfigurationen er forskellige, så identitetsrejser og politikadfærd skal gennemgås for destinationen.
For de fleste organisationer er den vanskelige del ikke loginsiden. Det er den mindre synlige adfærd bag den: brugerdefinerede politikker, krav, kontogendannelse, applikationsintegrationer og de regler, som kunderne er kommet til at stole på.
Start med det system, du har
En nyttig vurdering starter med at liste de applikationer, der godkender via B2C, og derefter spore hver rejse fra den første loginskærm til applikationssessionen. Registrer tilmelding, login, nulstilling af adgangskode, kontogendannelse, udbydere af sociale og virksomhedsidentiteter samt eventuel multifaktorgodkendelse.
Lager over brugerdefinerede politikker, tokenkrav, API-kald og downstream-tjenester. For hver adfærd skal du beslutte, om den stadig hører hjemme i det nye design, hvor den skal være, og hvordan teamet vil bevise, at den fungerer. Vær særlig opmærksom på krav, som en applikation antager altid er til stede. Giv hver afhængighed en ejer og en test. Tjek, hvad der sker, når en identitetsudbyder ikke er tilgængelig, når en brugerkonto deaktiveres, eller når en applikation modtager et uventet krav.
Det er også her, man finder forældede flows og brugerdefineret logik, som ingen længere har brug for. Genskabelse af disse som standard tilføjer migreringsarbejde uden at forbedre tjenesten.
Vælg en migreringssti, der passer til brugerne
Microsoft anbefaler standardmigreringsmetoden for de fleste B2C-kunder. Det starter med en massemigrering af brugerkonti. Hvorvidt eksisterende adgangskoder også flyttes, er en separat beslutning. Hvis bevaring af adgangskoder ikke er påkrævet, kan en planlagt nulstilling af adgangskoden eller login uden adgangskode være bedre egnet til kundeoplevelsen og kontopolitikken.
Hvis du bevarer adgangskoder, kan just-in-time-migrering validere en ældre adgangskode, når en bruger logger ind på External ID, og derefter migrere disse legitimationsoplysninger. I et B2C-initieret mønster fortsætter applikationer med at bruge B2C, mens legitimationsoplysninger migreres. Begge tilgange kræver en plan for profilændringer under sameksistens og for brugere, der ikke logger ind, før migreringsvinduet udløber. Massekontomigrering er stadig påkrævet for JIT; brugere, der aldrig vender tilbage, har brug for et klart fallback, f.eks. en nulstillingsproces eller et sidste migreringstrin.
HSC-tilstand (High Scale Compatibility) er til berettigede lejere med mere end fem millioner mappeobjekter. Den kan tillade faset applikationsmigrering, mens brugere og legitimationsoplysninger forbliver i den eksisterende mappe, men den har berettigelseskrav og funktionelle begrænsninger. Det er ikke en standardsti til mindre miljøer. Gennemgå Microsofts vejledning til migrationsplanlægning før man vælger en tilgang.
Test de rejser, som kunderne stoler på
Før overgangen skal du teste registrering, login, login, login, nulstilling af adgangskode, kontogendannelse og multifaktorgodkendelse, hvor det bruges. Kontroller de tokenkrav og -områder, som hver applikation bruger. Medtag også de mindre almindelige tilfælde: en låst konto, en mislykket ekstern identitetsudbyder og en bruger, der endnu ikke har migreret en adgangskode.
Flyt applikationer i faser, hvor arkitekturen tillader det. Bliv enige om, hvordan succes ser ud, hvem der overvåger login- og supportsignaler, og hvad der vil sætte overgangen på pause eller fortryde den. Hvis begge identitetstjenester kører på én gang, skal du afstemme profilændringer og angive en slutdato for sameksistens. Overvåg loginfejl og supportanmodninger under hver udgivelse, og definer et rollback-punkt, før ændringen når produktion.
Kunder burde ikke behøve at forstå lejerarkitekturen for at få adgang til deres konto. Giv dem klare beskeder, supportvejledning og en gendannelsesrute, som du allerede har testet.
Fortytwo gør migreringen til en leveringsplan
Fortytwo er blevet godkendt til optagelse i Microsofts partnerkatalog for tjenester og integrationer til migrering af eksterne ID'er fra Azure AD B2C til Microsoft Entra. Vores arbejde starter med at forstå, hvordan den nuværende tjeneste opfører sig, og derefter kortlægge destinationsdesign, migrering af bruger- og legitimationsoplysninger samt ændringer i applikationen.
Vi samarbejder med ingeniør-, sikkerheds-, produkt- og supportteams for at gøre beslutningerne synlige inden overgangen. Det inkluderer at blive enige om migrering af adgangskoder og sameksistens, definere tests for hver proces og forberede support- og rollback-trinnene til udgivelsen.
Migreringen er fuldført, når hver applikation er blevet valideret i forhold til dens nye identitetskonfiguration, kundens gendannelsesstier fungerer, og teamet ved, hvordan destinationen skal betjenes. Vi hjælper med at føre planen gennem implementering og validering efter overgangen.
Din migrering kan afsluttes med en administreret identitetstjeneste
En migrering kan løse mere end blot skiftet væk fra B2C. Hvis destinationslejeren er selvadministreret, ejer dit team stadig dens konfiguration, sikkerhed og daglige drift. Nogle kunderejser kræver også identitetsbekræftelse ud over adgangskoder eller login på sociale medier.
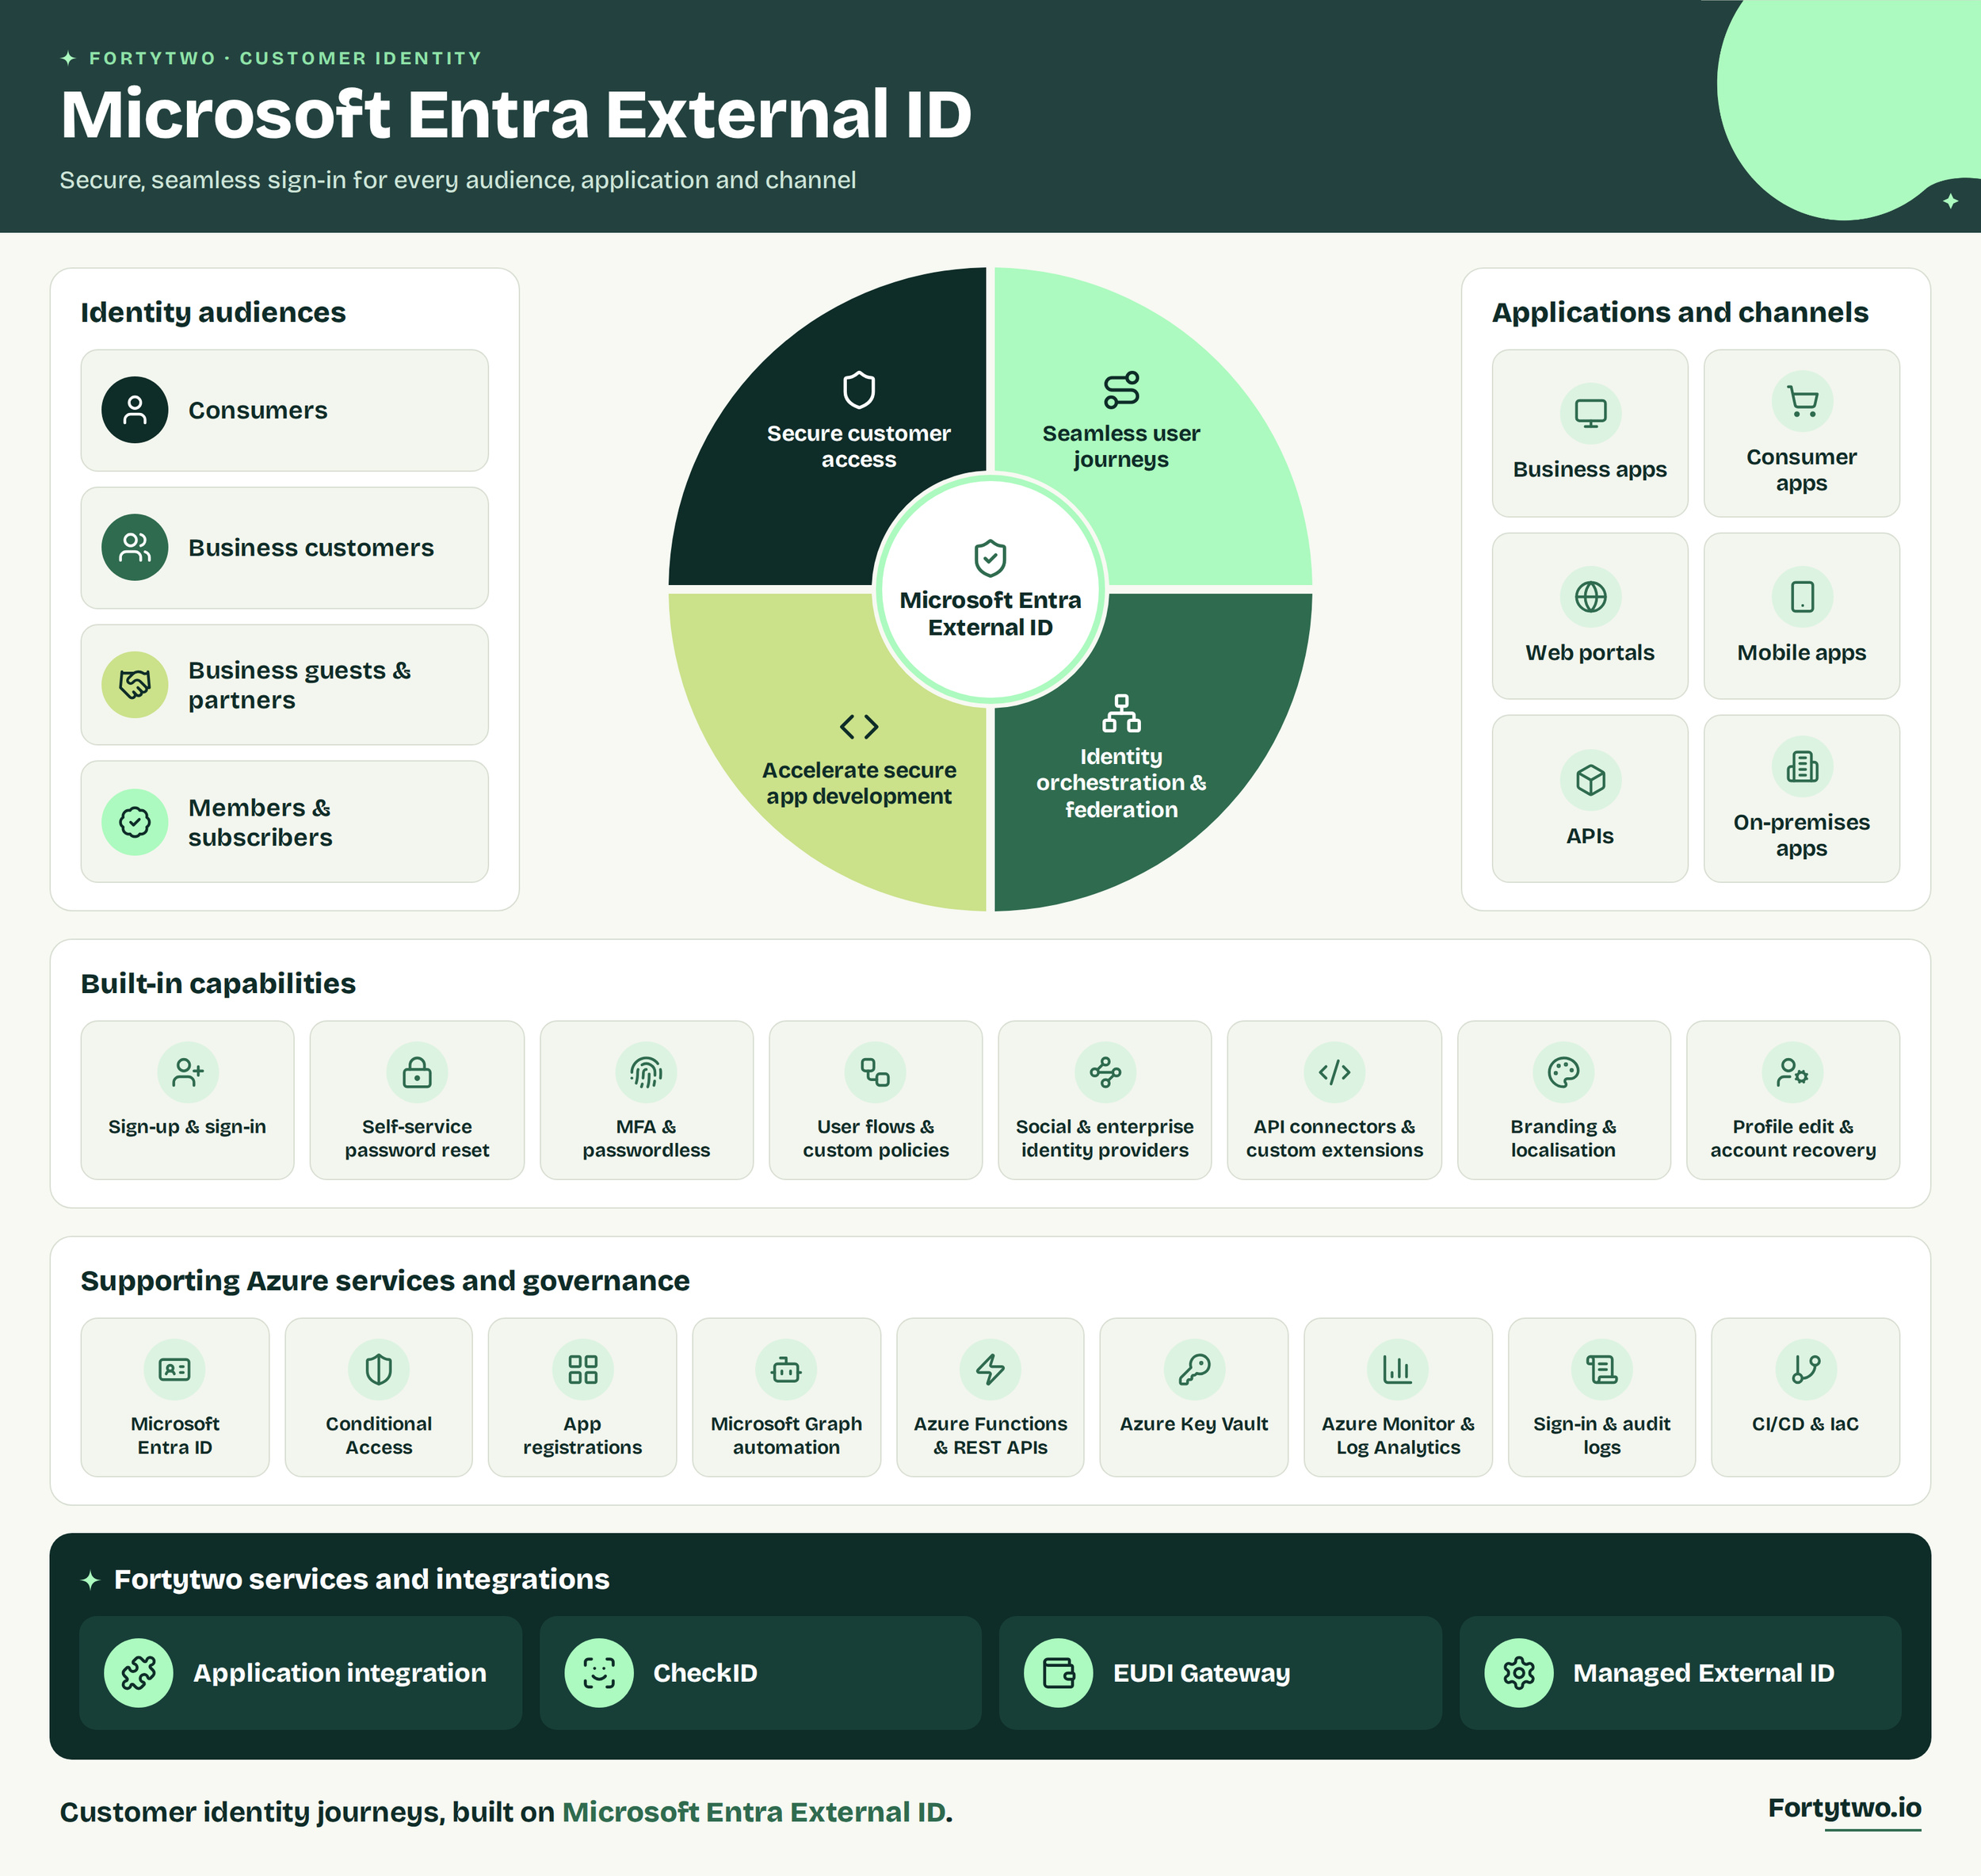
Fortytwo Administreret Microsoft Entra External ID dækker opsætning af lejere, sikkerhedsforstærket og overvåget infrastruktur, brandet login, godkendelsesmuligheder, betinget adgang, løbende administration, professionel support og overvågning døgnet rundt. Valgfrit CheckID Integrationer understøtter nordiske og europæiske eID'er, bankoplysninger og betalingsidentitetsudbydere, hvor det er muligt.
særskilt, Fortytwo bygger en eIDAS 2.0 European Digital Identity (EUDI) Gateway. Den vil forbinde digitale identitetstegnebøger med tjenester, når en interaktion falder uden for et standard OpenID Connect-loginflow, hvilket åbner døren for tegnebogsbaserede rejser, som nuværende identitetsintegrationer ikke håndterer godt.
Dit applikationsteam ejer stadig autorisation og dataadgang. Se hvad den administrerede tjeneste inkluderer. Læs Europa-Kommissionens oversigt over den europæiske digitale identitetstegnebog.
Tal med os om migrering og administration af eksternt ID
Vi hjælper med at vurdere jeres nuværende miljø og assisterer med at migrere fra Azure AD B2C til Entra External ID på en kontrolleret måde, uden at afbryde produktionen. Vi kan også hjælpe jer med at planlægge administreret External ID og diskutere, hvordan vores separate EUDI Gateway-arbejde kan passe ind i jeres digitale identitetsstrategi.