
Möt James Wright
Fortytwo växer, och vi är glada att välkomna James Wright till teamet.
Fortytwo växer, och vi är glada att välkomna James Wright till teamet.
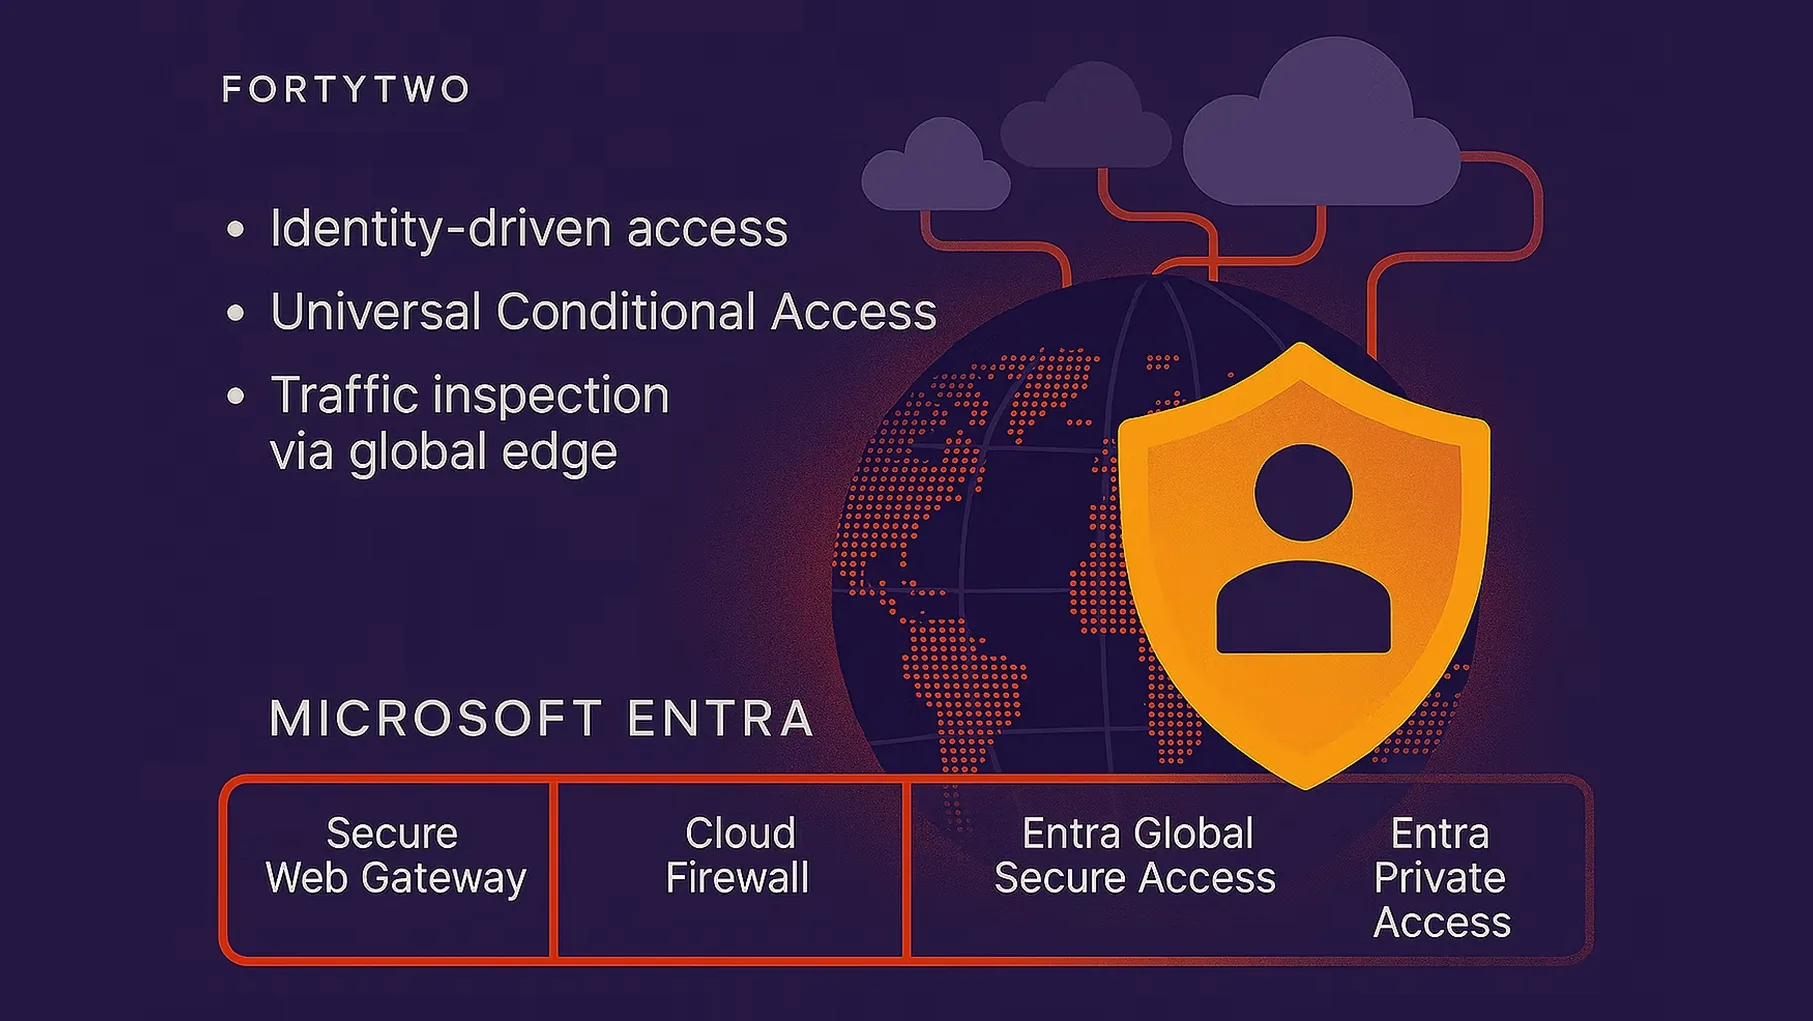
Entra SSE Del 1: När åtkomst blir attackvektorn

Jag skriver detta på väg hem från ett par spännande dagar i Fortytwos Oslo-kontor.
Fortytwo växer igen, och vi är stolta över att välkomna Caroline Woldbæk till teamet.
Säkerhet handlar inte längre om att försvara gränser. Det handlar om att försvara förtroende.
En bra ordlista ska inte låta som en manual. Den ska läsas som en fältguide – korta definitioner som får dig att faktiskt förstå vad som händer när någon säger ”Noll förtroende” eller ”Villkorlig åtkomst”.
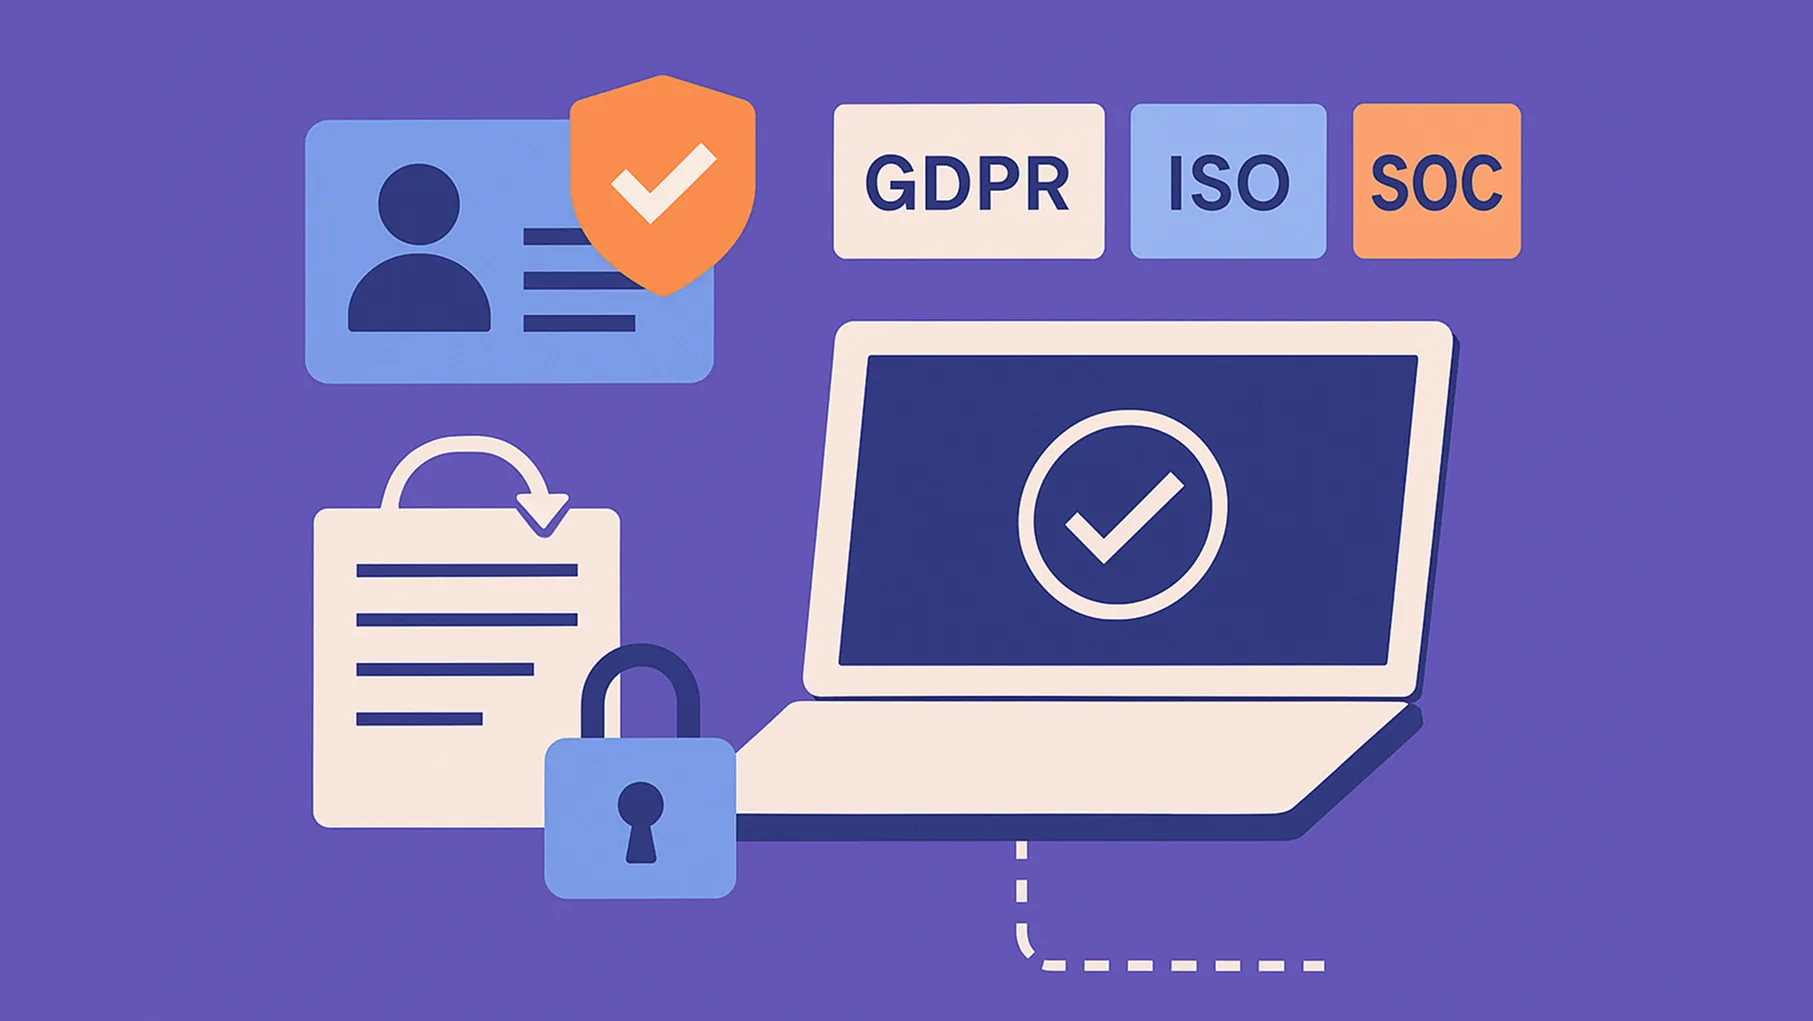
Regelefterlevnad är inte pappersarbete – det är bevis. GDPR, ISO 27001 och SOC 2 börjar alla med en enda fråga: vem har åtkomst, och hur vet du det?
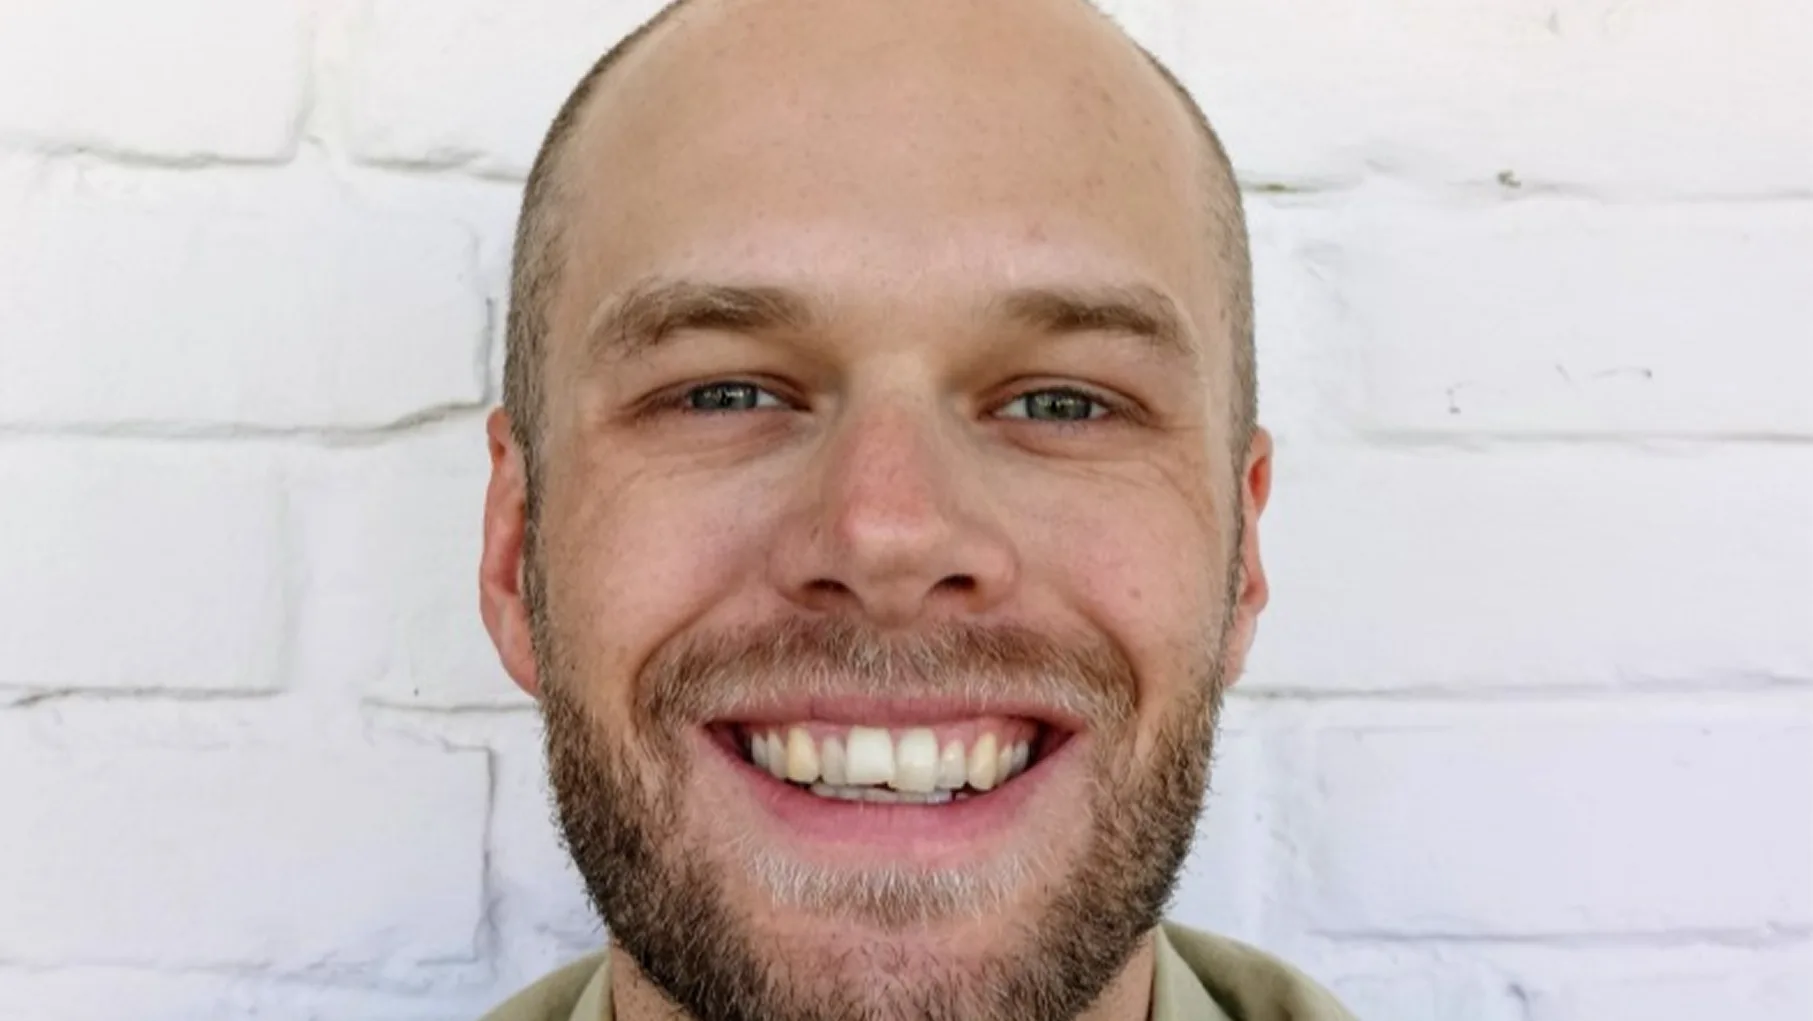
Fortytwo fortsätter att växa, och vi är glada att välkomna vår nya kollega, Bendik Berntsen.
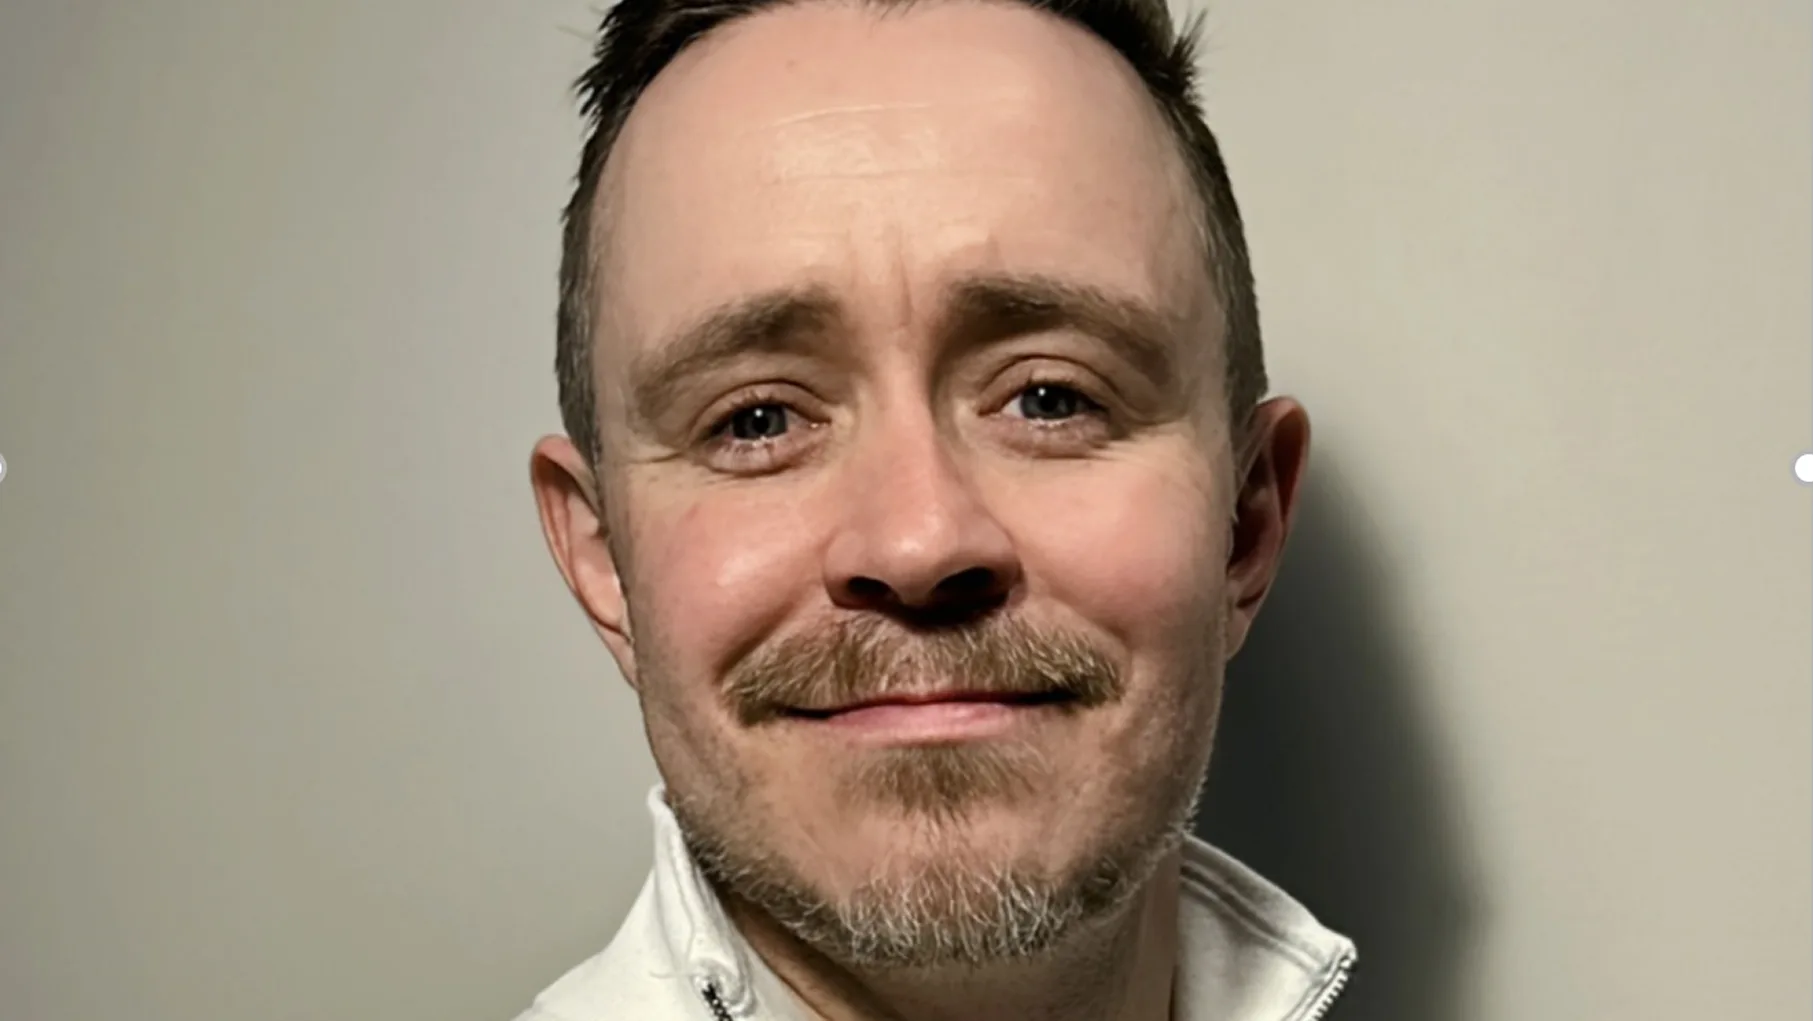
Fortywo växer, och Reidar Johan Boldevin, som börjar den 6 oktober, har över två decenniers erfarenhet inom teknologi, ledarskap och global konsultverksamhet.
Lösenord har varit standard i årtionden. De var enkla att ställa in, enkla att förklara och billiga att distribuera.
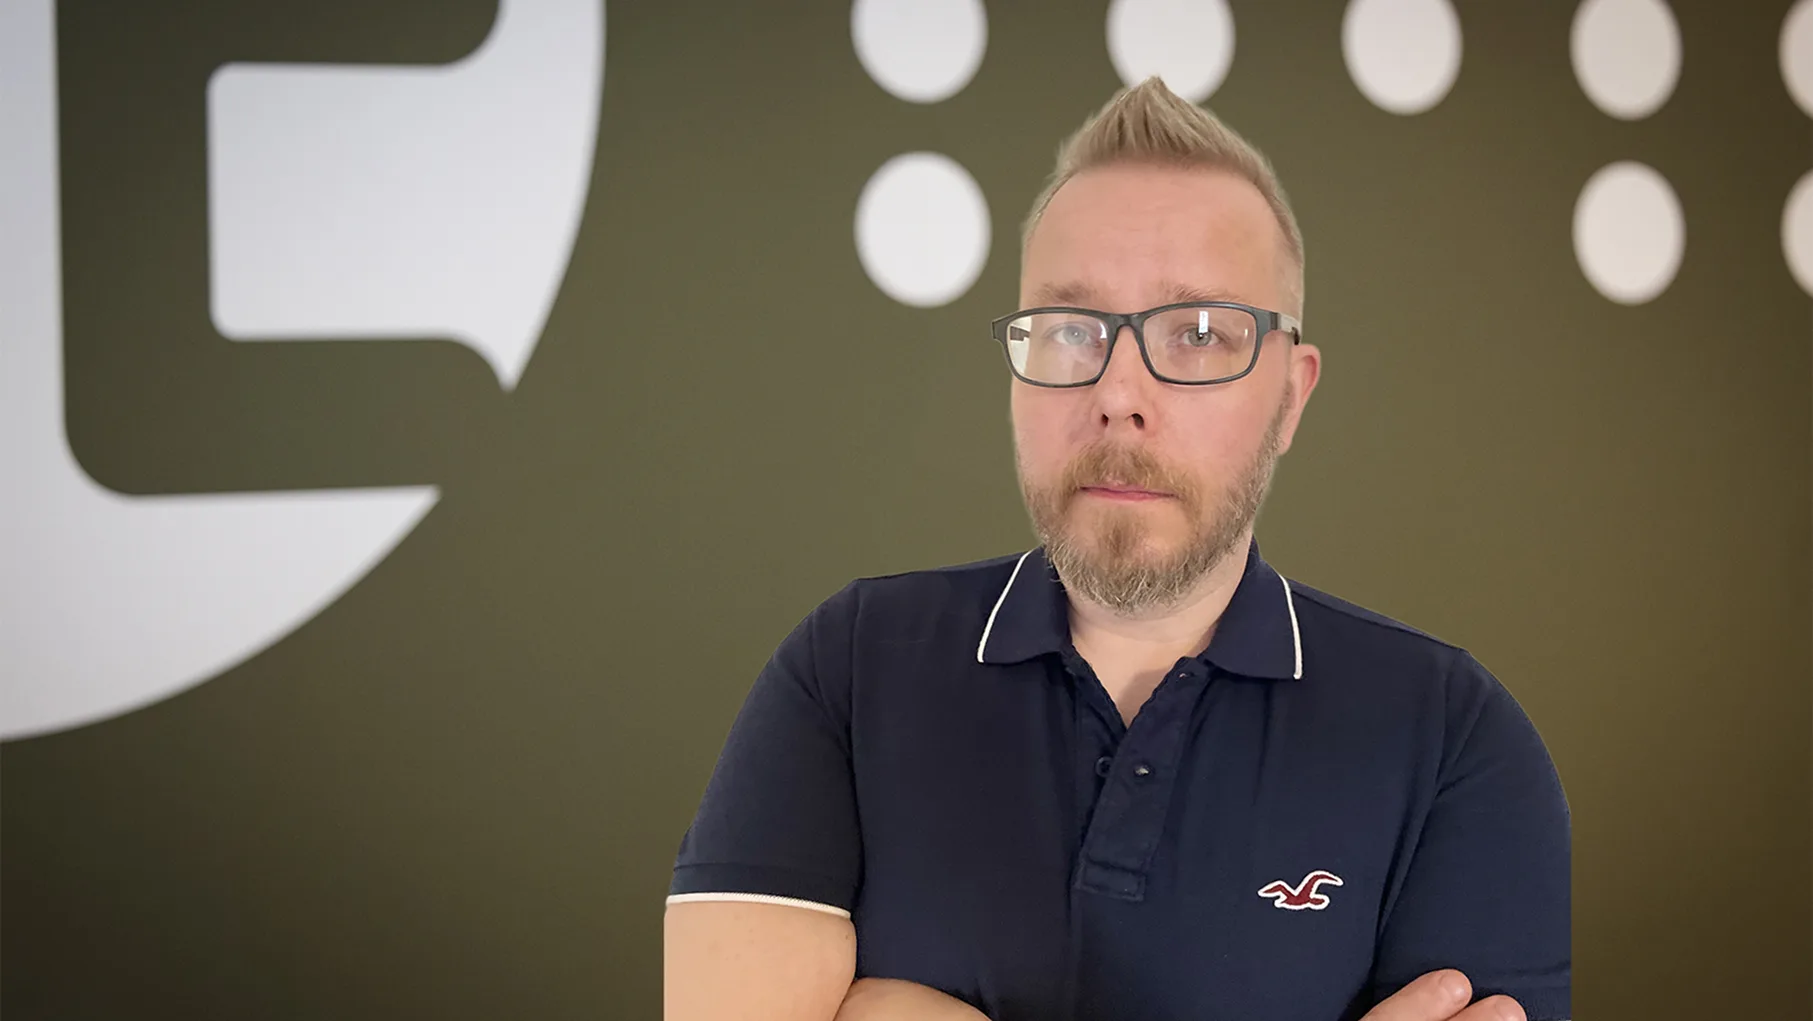
Fortytwo växer, och vårt senaste tillskott är Harri Jaakkonen, som börjar med oss för att leda vägen i Finland och markerar ett nytt kapitel i expansionen för vårt företag.
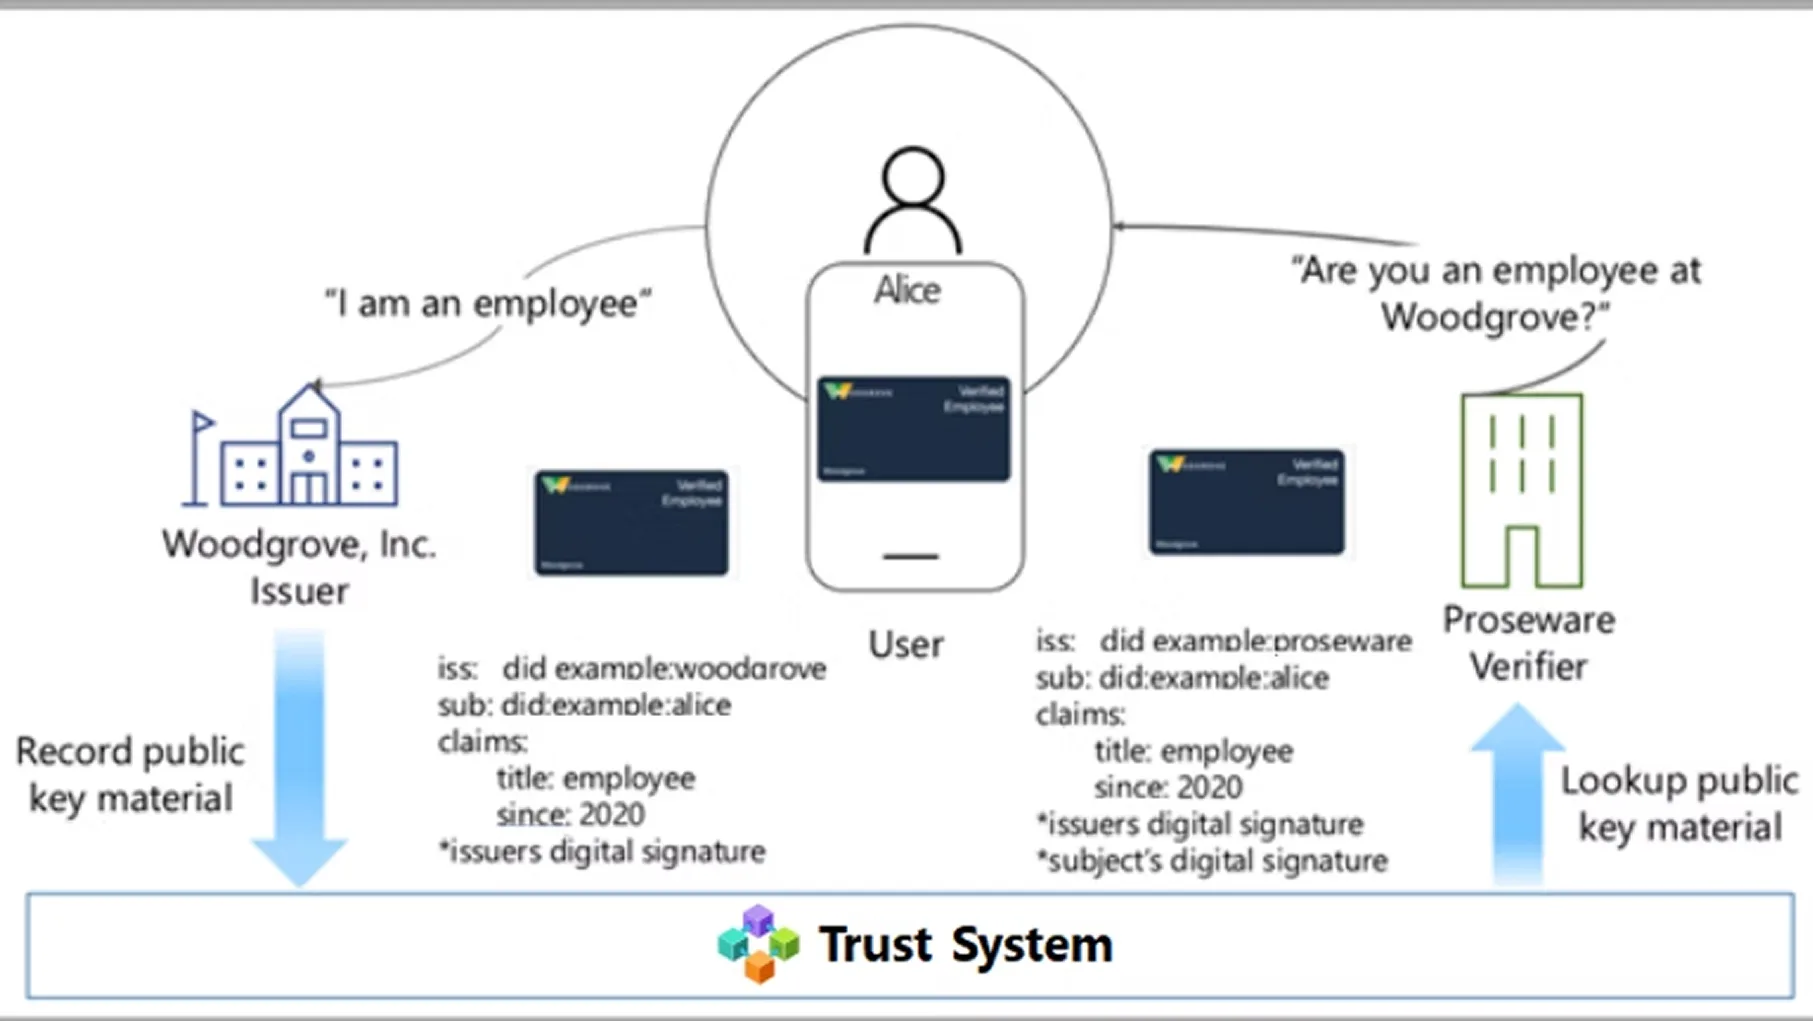
Om del 1 besvarade ”vad” och ”varför” så besvarar det här inlägget ”var” och ”hur”. Nedan följer praktiska användningsfall som du kan implementera nu, plus en snabbstartsplan för att ta Verified ID från idé till produktion – snabbt.
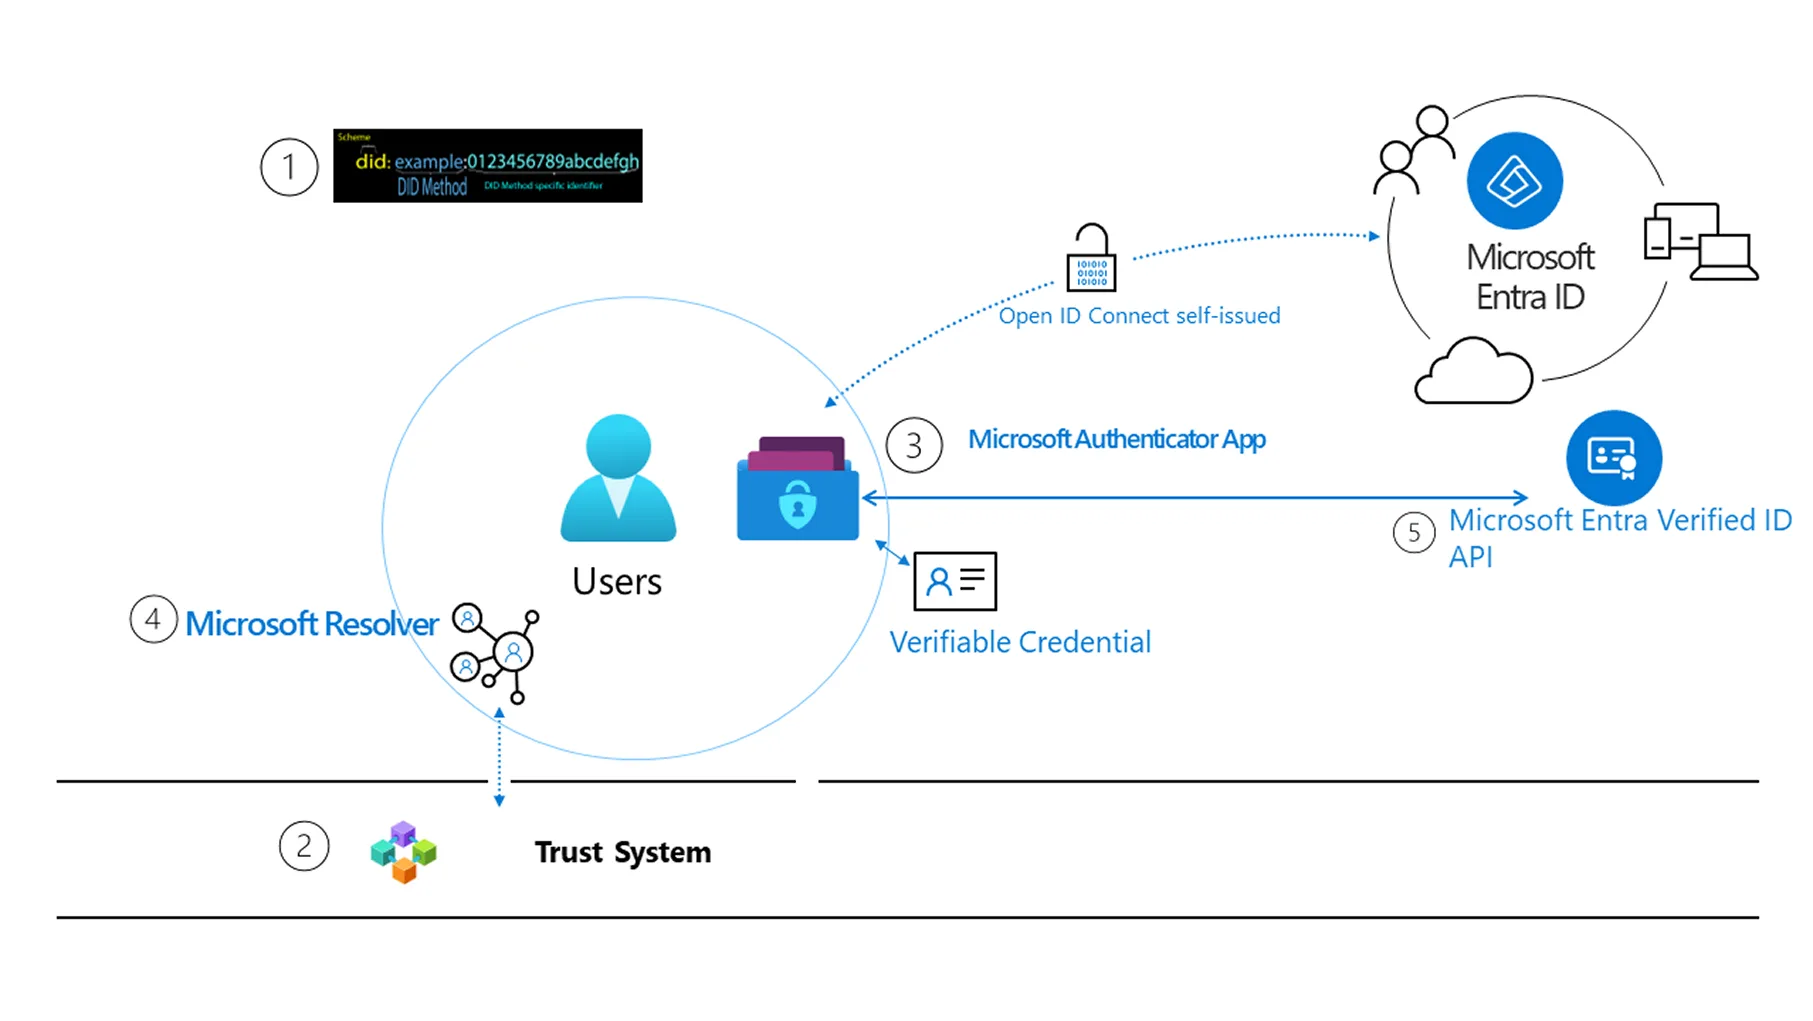
I en värld där förtroende är den nya valutan är identitet din växelkurs. Oavsett om du rekryterar anställda, autentiserar kunder eller beviljar åtkomst till känsliga system måste identitetskontroll vara snabb, säker och integritetsbevarande.
Åtkomsttrötthet: Problemet som uppstod CheckID