Microsoft Entra Externt ID: En praktisk guide för teknikledare
29.6.2026, 7 minuters lästid
TL; DR: Microsoft Entra External ID är utformat för att hantera identitetsdrift genom att integrera extern identitet i Microsoft Entra-plattformen. Det ger ett mer konsekvent sätt att hantera åtkomst för personer utanför arbetskraften, oavsett om det gäller affärssamarbete eller hantering av kundidentitet och åtkomst.
Vad är ett externt Microsoft Entra-ID?
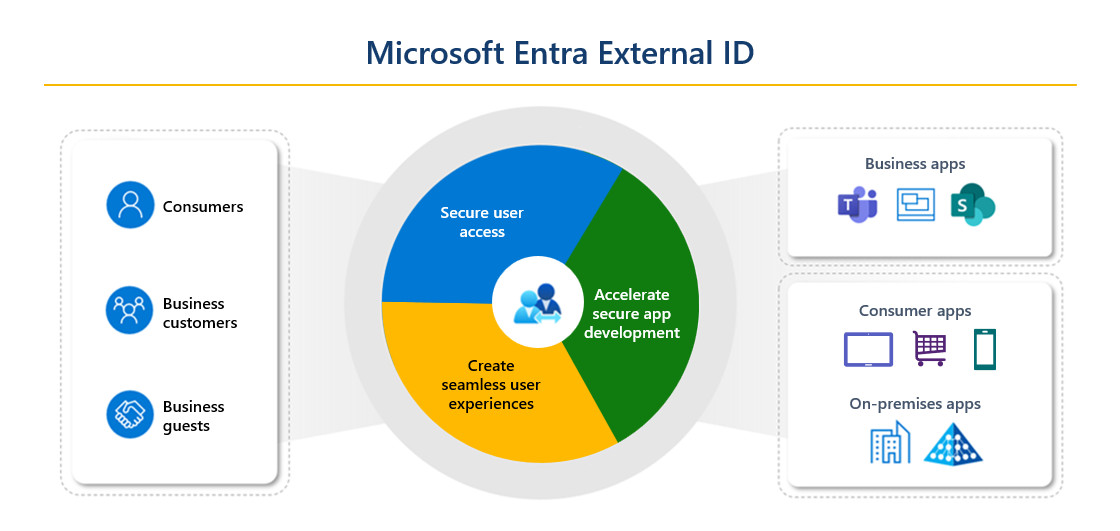
Microsoft Entra External ID är Microsofts identitetsplattform för användare utanför medarbetarkatalogen. Den stöder externt samarbete med affärsgäster och kundvända identitetsscenarier för applikationer och digitala tjänster. Microsoft beskriver External ID som en lösning för externa identitetsscenarier, inklusive B2B-samarbete och kundidentitets- och åtkomsthantering för appar.
I samarbetsscenarier hjälper Externt ID organisationer att ge partners, leverantörer, konsulter och andra affärsgäster tillgång till de resurser de behöver utan att göra om dem till vanliga medarbetarkonton.
Användare kan autentisera med sin befintliga identitet, medan organisationen behåller kontrollen över hur åtkomst beviljas och hanteras.
I kundidentitetsscenarier används externt ID för att säkra applikationer för konsumenter, företagskunder, medlemmar, medborgare eller andra externa användargrupper. Detta görs via en extern hyresgäst, som följer Microsoft Entra-hyresgästmodellen men är konfigurerad för externa applikationer och användarresor. Microsofts dokumentation beskriver den externa hyresgästen som en separat hyresgäst för externa scenarier, där kunduppgifter, profildata och applikationsregistreringar hanteras separat från arbetskraftshyresgästen.
Värdet ligger i att extern identitet blir en del av en bredare identitetsarkitektur istället för att förbli utspridd över applikationer, anpassad kod och frånkopplade plattformar. För teknikledare är detta en fråga om hur extern identitet ska styras, säkras, integreras och drivas i hela organisationen.
Varför extern identitetshantering behöver en tydligare modell
Extern identitet byggs ofta upp gradvis när ett team löser det omedelbara åtkomstproblemet, ansluter applikationen och går vidare. Under flera år skapar detta ett lapptäcke av gästanvändare, kundkonton, äldre identitetsleverantörer och delade åtkomstmönster.
Det blir svårt att hantera när man behöver svara på grundläggande frågor om organisationens säkerhetsperimeter, eftersom externa användare alla är en del av den. Kundkonton, gästanvändare, partneråtkomst och leverantörsidentiteter kanske inte finns i medarbetarkatalogen, men de är fortfarande kopplade till applikationer, data och affärsprocesser.
När extern identitet styrs dåligt bär organisationen åtkomstrisk utan att alltid se den tydligt.
Kundupplevelsen påverkas också. Om identiteten är svår att använda känns tjänsten svår att använda. Om identiteten är för löst styrd ökar organisationen säkerhets- och efterlevnadsrisken. En bättre extern identitetsmodell måste därför balansera användbarhet, säkerhet, styrning och operativ kontroll. Microsoft Entra External ID ger organisationer en plattform för den modellen, men arkitekturen behöver fortfarande utformas medvetet.
Microsoft Entra Externt ID och Azure AD B2C-migrering
Azure AD B2C har använts flitigt för kundidentitet och åtkomsthantering, men Microsoft har flyttat sin färdplan för extern identitet mot Entra External ID. Azure AD B2C P1 och P2 är inte längre tillgängliga för köp av nya kunder från och med den 1 maj 2025, medan befintliga kunder kan fortsätta använda produkten. Microsoft uppger att Azure AD B2C kommer att fortsätta stödjas fram till åtminstone maj 2030.
Microsoft har publicerat migreringsriktlinjer för att flytta användare, autentiseringsuppgifter och applikationer från Azure AD B2C till Microsoft Entra External ID. Detta ger befintliga B2C-kunder tid, men det bör inte tolkas som en anledning att vänta.
Många Azure AD B2C-miljöer innehåller affärslogik som har byggts in i anpassade policyer, omdirigeringsmönster och applikationsspecifika autentiseringsbeteenden. Dessa element måste granskas innan organisationen kan bestämma vad som ska flyttas till Externt ID, vad som ska designas om och vad som ska hanteras på andra ställen i arkitekturen.
En migrering från Azure AD B2C till External ID är därför inte alltid en direkt plattformsersättning. Det är ofta en möjlighet att förenkla identitetsmodellen, ta bort föråldrade mönster, standardisera användarresor och anpassa kundidentiteten till resten av Microsoft Entra-ekosystemet.
Vad ändras med Microsoft Entra External ID?
Den största förändringen är att extern identitet kan hanteras genom en mer sammanhängande Microsoft Entra-arkitektur. För kundidentitet separerar Externt ID externa användare från arbetskraftskatalogen med hjälp av en extern hyresgäst. Detta ger organisationer en tydligare gräns mellan anställda och kunder, samtidigt som de fortfarande använder en Microsoft Entra-baserad modell för applikationsåtkomst och identitetshantering.
För samarbete ger Externt ID affärsgäster ett sätt att komma åt delade resurser med sin egen identitet, medan organisationen hanterar hur samarbete tillåts. Microsofts dokumentation för B2B-samarbete beskriver denna modell som ett sätt för externa partners att använda sina egna inloggningsuppgifter för att komma åt de applikationer och resurser som en organisation väljer att dela.
För säkerhet och styrning sker övergången från applikationsspecifika identitetsbeslut till en plattformsbaserad metod. Autentisering, åtkomstpolicyer, användarresor och livscykelprocesser kan hanteras mer konsekvent, medan auktorisering fortfarande är något som varje applikation måste utforma noggrant.
Externt ID hjälper till att fastställa vem användaren är och under vilka villkor de kan logga in, men applikationer behöver fortfarande en tydlig modell för vad användaren får göra efter autentisering.
För driften skiftar ansvaret från att underhålla en anpassad autentiseringsinfrastruktur till att hantera identitetstjänsten väl. Det innebär att utforma användarresor, ansluta applikationer, övervaka beteenden, hantera förändringar och se till att identitetsmodellen förblir i linje med affärs- och säkerhetskrav.
Prata med oss om Entra External ID-tjänster
Vi hjälper till att bedöma din nuvarande miljö och bistår med
migrera från Azure AD B2C till Entra External ID på ett kontrollerat sätt, utan att avbryta produktionen.
När Microsoft Entra External ID bör prioriteras
Externt ID bör prioriteras när extern åtkomst växer snabbare än organisationens förmåga att styra den. Detta syns ofta i Microsoft 365- och Entra-miljöer, där gäståtkomst har utökats genom Teams, SharePoint, projekt, leverantörer och partnersamarbete.
Om gästkonton inte granskas, ägarskapet är oklart eller åtkomsten kvarstår efter att affärsrelationen har avslutats, skapar extern identitet redan en risk.
Detsamma gäller för kundvända applikationer. Om autentisering hanteras via anpassad kod, en åldrande CIAM-plattform, ohanterade OAuth-implementeringar eller en Azure AD B2C-konfiguration med komplexa äldre policyer, bör organisationen bedöma om den nuvarande modellen fortfarande är lämplig för syftet.
Frågan är inte om inloggningen fortfarande fungerar. Frågan är om den kan styras, säkras, migreras och drivas under de kommande åren.
Externt ID bör också beaktas när kundupplevelsen begränsas av identitet. Friktion kan öka supportbehovet och minska implementeringen. En modern extern identitetsplattform kan göra dessa resor mer konsekventa, men bara om organisationen utformar dem kring verkliga användarbehov.
Hur man börjar med Microsoft Entra External ID
Det första steget är att förstå det nuvarande landskapet för externa identiteter. Nästa steg är att definiera målmodellen. Vissa externa användare hör hemma i B2B-samarbete eftersom de behöver tillgång till interna resurser som affärsgäster. Andra hör hemma i en kundidentitetsmodell eftersom de använder publikt eller kundvända applikationer. Vissa scenarier kan kräva en dedikerad extern hyresgäst, medan andra kan behöva starkare auktorisering på applikationsnivå utanför identitetsplattformen.
Därifrån bör migrering och implementering planeras som ett kontrollerat program. Extern identitet påverkar liveanvändare och produktionstjänster, så ändringar måste testas, mellanlagras, kommuniceras och övervakas. Detta är särskilt viktigt för Azure AD B2C-migrering, där anpassade policyer och applikationsberoenden kan göra flytten mer komplex än den först verkar.
Microsoft Entra External ID ger dig en modern grund för extern identitetshantering. De organisationer som får mest värde är de som behandlar det som en del av sin långsiktiga identitetsarkitektur, inte som ytterligare ett applikationsinloggningsprojekt.
Den praktiska utgångspunkten är enkel: kartlägg vilka som loggar in utanför organisationen, förstå hur dessa identiteter hanteras idag och gör dig redo att migrera till nästa fas av digital verksamhet.
Kontakta oss
Få säkerheten att fungera innan den spelar roll
Incidenter väntar inte på mognadsmodeller.
Säkerhetsoperationer måste fungera när trycket är som högst.
Prata med Fortytwo om SecOps som ger dig tydlighet, kontroll och förtroende i Microsofts ekosystem.