Microsoft Entra External ID: En praktisk guide for teknologiledere
29.6.2026, 7 minutters lesetid
TL; DR: Microsoft Entra External ID er utviklet for å håndtere identitetsdrift ved å bringe ekstern identitet inn i Microsoft Entra-plattformen. Det gir en mer konsistent måte å administrere tilgang for personer utenfor arbeidsstyrken, enten det er for forretningssamarbeid eller kundeidentitets- og tilgangsadministrasjon.
Hva er en ekstern ID for Microsoft Entra?
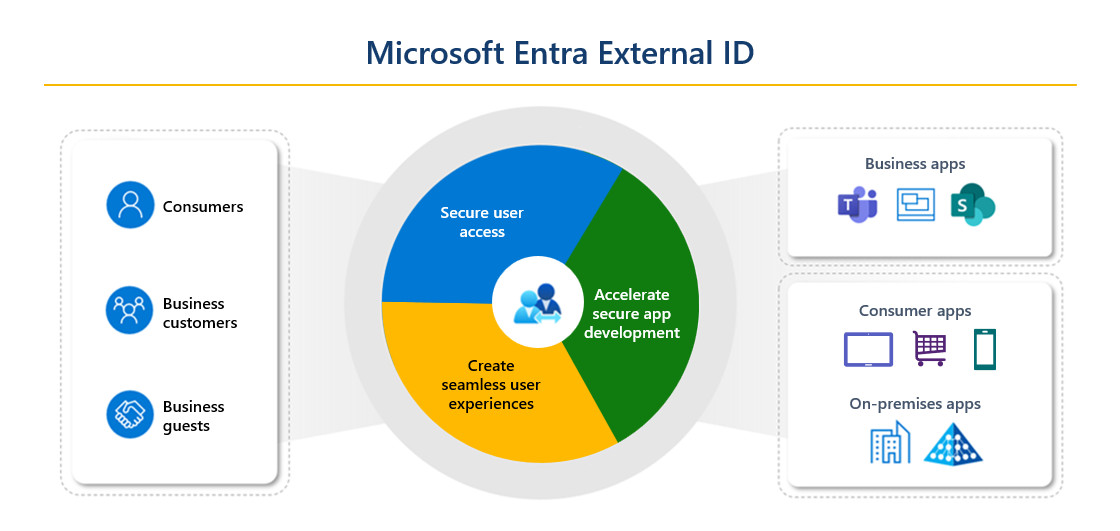
Microsoft Entra External ID er Microsofts identitetsplattform for brukere utenfor ansattkatalogen. Den støtter eksternt samarbeid med forretningsgjester og kundevendte identitetsscenarier for applikasjoner og digitale tjenester. Microsoft beskriver External ID som en løsning for eksterne identitetsscenarier, inkludert B2B-samarbeid og kundeidentitets- og tilgangsadministrasjon for apper.
I samarbeidsscenarier hjelper ekstern ID organisasjoner med å gi partnere, leverandører, konsulenter og andre forretningsgjester tilgang til ressursene de trenger uten å gjøre dem om til vanlige ansattkontoer.
Brukere kan autentisere med sin eksisterende identitet, mens organisasjonen beholder kontrollen over hvordan tilgang gis og administreres.
I kundeidentitetsscenarier brukes ekstern ID til å sikre applikasjoner for forbrukere, bedriftskunder, medlemmer, borgere eller andre eksterne brukergrupper. Dette gjøres gjennom en ekstern leietaker, som følger Microsoft Entra-leietakermodellen, men er konfigurert for eksterne applikasjoner og brukerreiser. Microsofts dokumentasjon beskriver den eksterne leietakeren som en separat leietaker for eksterne scenarier, der kundelegitimasjon, profildata og applikasjonsregistreringer administreres separat fra arbeidsstyrkeleietakeren.
Verdien ligger i at ekstern identitet blir en del av en bredere identitetsarkitektur i stedet for å forbli spredt på tvers av applikasjoner, tilpasset kode og frakoblede plattformer. For teknologiledere er dette et spørsmål om hvordan ekstern identitet bør styres, sikres, integreres og drives på tvers av organisasjonen.
Hvorfor ekstern identitetshåndtering trenger en tydeligere modell
Ekstern identitet bygges ofte gradvis når et team løser det umiddelbare tilgangsproblemet, kobler til applikasjonen og går videre. Over flere år skaper dette et lappeteppe av gjestebrukere, kundekontoer, eldre identitetsleverandører og delte tilgangsmønstre.
Det blir vanskelig å administrere når man må svare på grunnleggende spørsmål angående sikkerhetsperimeteret til organisasjonen, ettersom eksterne brukere alle er en del av det. Kundekontoer, gjestebrukere, partnertilgang og leverandøridentiteter ligger kanskje ikke i ansattkatalogen, men de kobler seg fortsatt til applikasjoner, data og forretningsprosesser.
Når ekstern identitet styres dårlig, bærer organisasjonen tilgangsrisiko uten alltid å se den tydelig.
Kundeopplevelsen påvirkes også. Hvis identiteten er vanskelig å bruke, føles tjenesten vanskelig å bruke. Hvis identiteten er for løst kontrollert, øker organisasjonen sikkerhets- og samsvarsrisikoen. En bedre ekstern identitetsmodell må derfor balansere brukervennlighet, sikkerhet, styring og driftskontroll. Microsoft Entra External ID gir organisasjoner en plattform for den modellen, men arkitekturen må fortsatt utformes bevisst.
Microsoft Entra External ID og Azure AD B2C-migrering
Azure AD B2C har blitt mye brukt til kundeidentitet og tilgangshåndtering, men Microsoft har flyttet sin eksterne identitetsplan mot Entra External ID. Azure AD B2C P1 og P2 er ikke lenger tilgjengelig for kjøp av nye kunder fra 1. mai 2025, mens eksisterende kunder kan fortsette å bruke produktet. Microsoft oppgir at Azure AD B2C fortsatt vil bli støttet frem til minst mai 2030.
Microsoft har publisert veiledning for migrering av brukere, legitimasjon og applikasjoner fra Azure AD B2C til Microsoft Entra External ID. Dette gir eksisterende B2C-kunder tid, men det bør ikke tolkes som en grunn til å vente.
Mange Azure AD B2C-miljøer inneholder forretningslogikk som er innebygd i tilpassede policyer, omdirigeringsmønstre og applikasjonsspesifikk autentiseringsatferd. Disse elementene må gjennomgås før organisasjonen kan bestemme hva som skal flyttes til ekstern ID, hva som skal redesignes og hva som skal håndteres andre steder i arkitekturen.
En migrering fra Azure AD B2C til External ID er derfor ikke alltid en direkte plattformerstatning. Det er ofte en mulighet til å forenkle identitetsmodellen, fjerne utdaterte mønstre, standardisere brukerreiser og samkjøre kundeidentiteten med resten av Microsoft Entra-økosystemet.
Hva endres med Microsoft Entra External ID?
Hovedendringen er at ekstern identitet kan håndteres gjennom en mer sammenhengende Microsoft Entra-arkitektur. For kundeidentitet skiller Ekstern ID eksterne brukere fra arbeidsstyrkekatalogen ved hjelp av en ekstern leietaker. Dette gir organisasjoner en renere grense mellom ansatte og kunder, samtidig som de fortsatt bruker en Microsoft Entra-basert modell for applikasjonstilgang og identitetsadministrasjon.
For samarbeid gir Ekstern ID forretningsgjester en måte å få tilgang til delte ressurser med sin egen identitet, mens organisasjonen administrerer hvordan samarbeid er tillatt. Microsofts B2B-samarbeidsdokumentasjon beskriver denne modellen som en måte for eksterne partnere å bruke sin egen legitimasjon for å få tilgang til applikasjoner og ressurser en organisasjon velger å dele.
For sikkerhet og styring går overgangen fra applikasjonsspesifikke identitetsbeslutninger til en plattformbasert tilnærming. Autentisering, tilgangspolicyer, brukerreiser og livssyklusprosesser kan administreres mer konsekvent, mens autorisasjon fortsatt er noe hver applikasjon må utforme nøye.
Ekstern ID bidrar til å fastslå hvem brukeren er og under hvilke betingelser de kan logge på, men applikasjoner trenger fortsatt en tydelig modell for hva brukeren har lov til å gjøre etter autentisering.
For driften går ansvaret fra å vedlikeholde tilpasset autentiseringsinfrastruktur til å administrere identitetstjenesten på en god måte. Det betyr å designe brukerreiser, koble til applikasjoner, overvåke atferd, håndtere endringer og sørge for at identitetsmodellen forblir i samsvar med forretnings- og sikkerhetskrav.
Snakk med oss om Entra External ID Services
Vi hjelper deg med å vurdere ditt nåværende miljø og bistår med
migrering fra Azure AD B2C til Entra External ID på en kontrollert måte, uten å forstyrre produksjonen.
Når Microsoft Entra External ID bør prioriteres
Ekstern ID bør prioriteres når ekstern tilgang vokser raskere enn organisasjonens evne til å styre den. Dette er ofte synlig i Microsoft 365- og Entra-miljøer, der gjestetilgang har utvidet seg gjennom Teams, SharePoint, prosjekter, leverandører og partnersamarbeid.
Hvis gjestekontoer ikke gjennomgås, eierskapet er uklart, eller tilgangen fortsatt finnes etter at forretningsforholdet er avsluttet, skaper ekstern identitet allerede risiko.
Det samme gjelder for kundevendte applikasjoner. Hvis autentisering håndteres gjennom tilpasset kode, en aldrende CIAM-plattform, uadministrerte OAuth-implementeringer eller et Azure AD B2C-oppsett med komplekse eldre policyer, bør organisasjonen vurdere om den nåværende modellen fortsatt er egnet for formålet.
Spørsmålet er ikke om påloggingen fortsatt fungerer. Spørsmålet er om den kan styres, sikres, migreres og driftes i løpet av de kommende årene.
Ekstern ID bør også vurderes når kundeopplevelsen hindres av identitet. Friksjon kan øke supportbehovet og redusere adopsjon. En moderne ekstern identitetsplattform kan gjøre disse reisene mer konsistente, men bare hvis organisasjonen utformer dem rundt reelle brukerbehov.
Slik kommer du i gang med en ekstern ID i Microsoft Entra
Det første trinnet er å forstå det nåværende landskapet for eksterne identiteter. Det neste trinnet er å definere målmodellen. Noen eksterne brukere hører hjemme i B2B-samarbeid fordi de trenger tilgang til interne ressurser som forretningsgjester. Andre hører hjemme i en kundeidentitetsmodell fordi de bruker offentlig eller kundevendte applikasjoner. Noen scenarier kan kreve en dedikert ekstern leietaker, mens andre kan trenge sterkere autorisasjon på applikasjonsnivå utenfor identitetsplattformen.
Derfra bør migrering og implementering planlegges som et kontrollert program. Ekstern identitet påvirker livebrukere og produksjonstjenester, så endringer må testes, iscenesettes, kommuniseres og overvåkes. Dette er spesielt viktig for Azure AD B2C-migrering, der tilpassede policyer og applikasjonsavhengigheter kan gjøre flyttingen mer kompleks enn den først ser ut til.
Microsoft Entra External ID gir deg et moderne grunnlag for ekstern identitetshåndtering. Organisasjonene som får mest verdi, vil være de som behandler det som en del av sin langsiktige identitetsarkitektur, ikke som enda et applikasjonsinnloggingsprosjekt.
Det praktiske utgangspunktet er enkelt: kartlegg hvem som logger seg på utenfra organisasjonen, forstå hvordan disse identitetene administreres i dag, og gjør deg klar til å migrere til neste fase av digital virksomhet.
Kontakt oss
Få sikkerheten til å fungere før det betyr noe
Hendelser venter ikke på modenhetsmodeller.
Sikkerhetsoperasjoner må fungere når presset er høyest.
Snakk med Fortytwo om SecOps som gir deg klarhet, kontroll og trygghet i Microsofts økosystem.