Hva Microsofts rapport for 2026 betyr for AI Universe
Microsofts rapport om ansvarlig AI-transparens for 2026 drøfter hvordan selskaper styrer, tester og distribuerer agentisk og generativ AI på en sikker måte.
Den tredje utgaven av denne rapporten understreker at ansvarlig KI er en pågående disiplin snarere enn en endelig destinasjon. Rammeverket tilpasser seg raskt skiftende autonome evner.
Spørsmålet er ikke lenger bare hvem som leverer modellen. Det er hvem som leverer det styrte miljøet rundt modellen: identitet, tillatelser, verktøy, data, evaluering, kjøretidspolicy, telemetri og intervensjon.
Dette er hvor AI Universe passer. Det er Fortytwosvaret på behovet for et styrt AI-applikasjonsfundament i kundens eget Azure-miljø.
Spørsmålet om å bygge kontra kjøpe er for lite
Den konvensjonelle rammen er bygg versus kjøp. I praksis finnes det tre forskjellige veier, hver med en ulik eiermodell og et ulikt svar på styringsproblemet.
Det viktige spørsmålet er ikke bare om et team kan koble en modell til en applikasjon. De fleste team kan gjøre det. Det vanskeligere spørsmålet er om det resulterende systemet kan identifiseres, begrenses, evalueres, observeres, oppdateres og stoppes når det er nødvendig.
Sti én: Bygg det selv
For organisasjoner med sterke Azure-plattformingeniørteam er det en gyldig vei å bygge et styrt AI-applikasjonsmiljø fra bunnen av.
Fordelene er reelle: fullt eierskap til hver komponent, en arkitektur designet for organisasjonens krav, ingen avhengighet av en tredjeparts plattformleverandør og full kontroll over oppgraderingstakten.
Kostnaden er også reell. Teamet må opprette og vedlikeholde plattformen før produktteamene kan bruke den.
Sti to: Ekstern SaaS
Den andre veien er en ekstern SaaS-plattform der leverandøren drifter infrastrukturen og kunden kobler applikasjoner til den.
Fordelene er hastighet, lavere initiale ingeniørinvesteringer og mindre infrastruktur å drifte.
Avveiningen er at data, applikasjonslogikk, driftsoppføringer og plattformkontroller kan ligge utenfor kundens Azure-leier.
Sti tre: Styrt stiftelse
En spesialistleverandør distribuerer og vedlikeholder et styrt AI-applikasjonsfundament i kundens eget Azure-abonnement.
Kunden eier Azure-miljøet, databaser, identiteter, hemmeligheter, data og driftsoppføringer.
Leverandøren vedlikeholder det delte plattformlaget, maler, sikkerhetskontroller og oppgraderingsprosessen.
Microsofts rapport endrer hva «styrt» betyr
Microsofts rapport om ansvarlig AI-transparens for 2026 beskriver et skritt bort fra kun modellbasert styring.
En modell er bare én komponent i et moderne AI-system. Agentiske applikasjoner kobler modeller til verktøy, datakilder, tjenester, minne, identiteter og tillatelser. De kan planlegge på tvers av flere trinn og utføre handlinger på vegne av en bruker eller en annen applikasjon.
Systemet rundt modellen bestemmer i økende grad risikoen.
Dette skaper et livssyklusproblem. En gjennomgang på et gitt tidspunkt kan ikke svare på alle spørsmål om et system der verktøy, tillatelser, data, retningslinjer og oppførsel kan endres etter utrulling.
Microsofts rapport fokuserer derfor på kontinuerlig styring: identitet, tilgangskontroller, kjøretidspolicyer, evaluering, red teaming, overvåking, menneskelig inngripen og muligheten til å aktivere, blokkere eller tilbakekalle agenter.
Rapporten handler om systemer, ikke bare modeller
Flere detaljer i Microsofts rapport viser omfanget av endringen.
Over 450 evalueringer av sensitiv bruk ble fullført mellom juli 2025 og juni 2026. Mer enn 30 % var relatert til agentisk AI.
Nesten 2,500 produkt- og funksjonsanmeldelser innen generativ AI viser at styring er i ferd med å bli en normal produktutviklingsaktivitet.
Over 3,000 ingeniører deltok i workshops om agentisk trusselmodellering.
Over 100 AI Red Team-operasjoner ble utført i løpet av 2025.
ASSERT gjør skriftlige agentpolicyer om til repeterbare tester som dekker oppgaveoverholdelse, verktøyvalg, nøyaktighet av verktøyanrop og sikkerhetstiltak.
Agentidentitet og kjøretidspolicy gir en måte å kontrollere hvilke agenter som har tilgang til verktøy, ressurser og handlinger under definerte betingelser.
Disse tallene beviser ikke at alle AI-systemer er trygge. Rapporten er Microsofts egen åpenhetsrapport, ikke en uavhengig sertifisering. Tallene viser hvor mye operativt arbeid som kreves når ansvarlig AI flyttes fra et dokument til et kjørende system.
Hvilke agentsystemer bidrar til problemet
En chatbot som gir et dårlig svar er én type hendelse. En agent med identitet, verktøy, minne, tillatelser og tilgang til forretningssystemer skaper en annen type eksponering.
- Agenten kan velge et verktøy som ikke var forventet av personen som utformet arbeidsflyten.
- En rask injeksjon kan komme via et dokument, en nettside, en e-post eller en hentet post i stedet for gjennom brukerens ledetekst.
- En tillatelse som var trygg i ett trinn, kan bli farlig når den kombineres med et annet verktøy.
- Hukommelse kan føre til at informasjon eller instruksjoner fra en tidligere interaksjon påvirker en senere handling.
- En kjede av individuelt tillatte handlinger kan fortsatt gi et uakseptabelt sluttresultat.
- Et system kan fortsette å se på det etter at den opprinnelige brukeren har sluttet å se på det.
Derfor diskuterer Microsofts rapport ende-til-ende-utførelse, verktøyvalg, nøyaktighet av verktøykall, forsvar mot rask injeksjon, begrensede tillatelser, sikker utførelse, overvåking og menneskelig inngripen.
Jo mer autonomi en applikasjon får, desto mindre og mer observerbar bør tillitsgrensen bli.
Hvordan AI Universe svarer på rapporten
AI Universe is Fortytwoimplementering av den tredje banen fra bygg-eller-kjøp-diskusjonen: et styrt AI-applikasjonsfundament distribuert i kundens Azure-abonnement.
Koblingen til Microsofts rapport er arkitektonisk. Microsoft beskriver kontrollene som ansvarlige agentsystemer trenger. AI Universe gir en plattformform der disse kontrollene kan settes sammen, betjenes og tilordnes applikasjonsteam.
Identitet
Hver applikasjon kan ha sin egen identitet og legitimasjon i stedet for å dele én bred plattformidentitet.
Gateway-kontroll
AI-trafikk kan passere gjennom et styrt Azure API Management-lag der tilgang, bruk, policy og modellruting kan administreres sentralt.
Søknadsgrenser
Applikasjonsmiljøer kan ha separate databaser, hemmeligheter, datakontekst, logger, kostnader og tilbakekallingsbaner.
Sikker levering
Sikkerhetsstyrt CI/CD og infrastruktur som kode gjør utrullingsstien til en del av styringsmodellen.
observerbarhet
Team trenger bevis på implementeringer, modellkall, verktøyaktivitet, policyhendelser, feil, bruk og kostnader.
Kundekontroll
Azure-abonnementet, dataene, nøklene, databasene, identitetene og driftspostene forblir i kundemiljøet.
Valget handler om eierskap og driftsansvar
Å velge riktig vei avhenger av organisasjonens ressurser, datakrav og forventninger til verdiskapingstid.
Velg bygging når plattformen i seg selv er strategisk
Hvis organisasjonen har menneskene, finansieringen og den operasjonelle modenheten til å eie hele fundamentet, kan det å bygge internt være det riktige valget.
Velg SaaS når hastighet er viktigere enn leietakerkontroll
En ekstern plattform kan være egnet for brukstilfeller med lav risiko der leverandørens vertsbaserte miljø og datastien oppfyller organisasjonens krav.
Velg et styrt fundament når både kontroll og hastighet teller
For regulerte eller sikkerhetssensitive arbeidsbelastninger kan et fundament som er distribuert i kundens Azure-leier bevare eierskapet samtidig som man unngår en plattformbygging som tar flere måneder.
Delt styring, separate applikasjoner
Det mest nyttige AI-plattformmønsteret er ikke ett gigantisk delt miljø. Det er en styrt kjerne med separate applikasjonsmiljøer rundt seg.
Det delte laget kan gi policygrunnlinjen, modellgateway, maler, distribusjonsstandarder og plattformoperasjoner. Hver applikasjon bør fortsatt ha sin egen identitet, hemmeligheter, datakontekst, distribusjonsbane, logger, kostnadsposter og tilbakekallingsgrense.
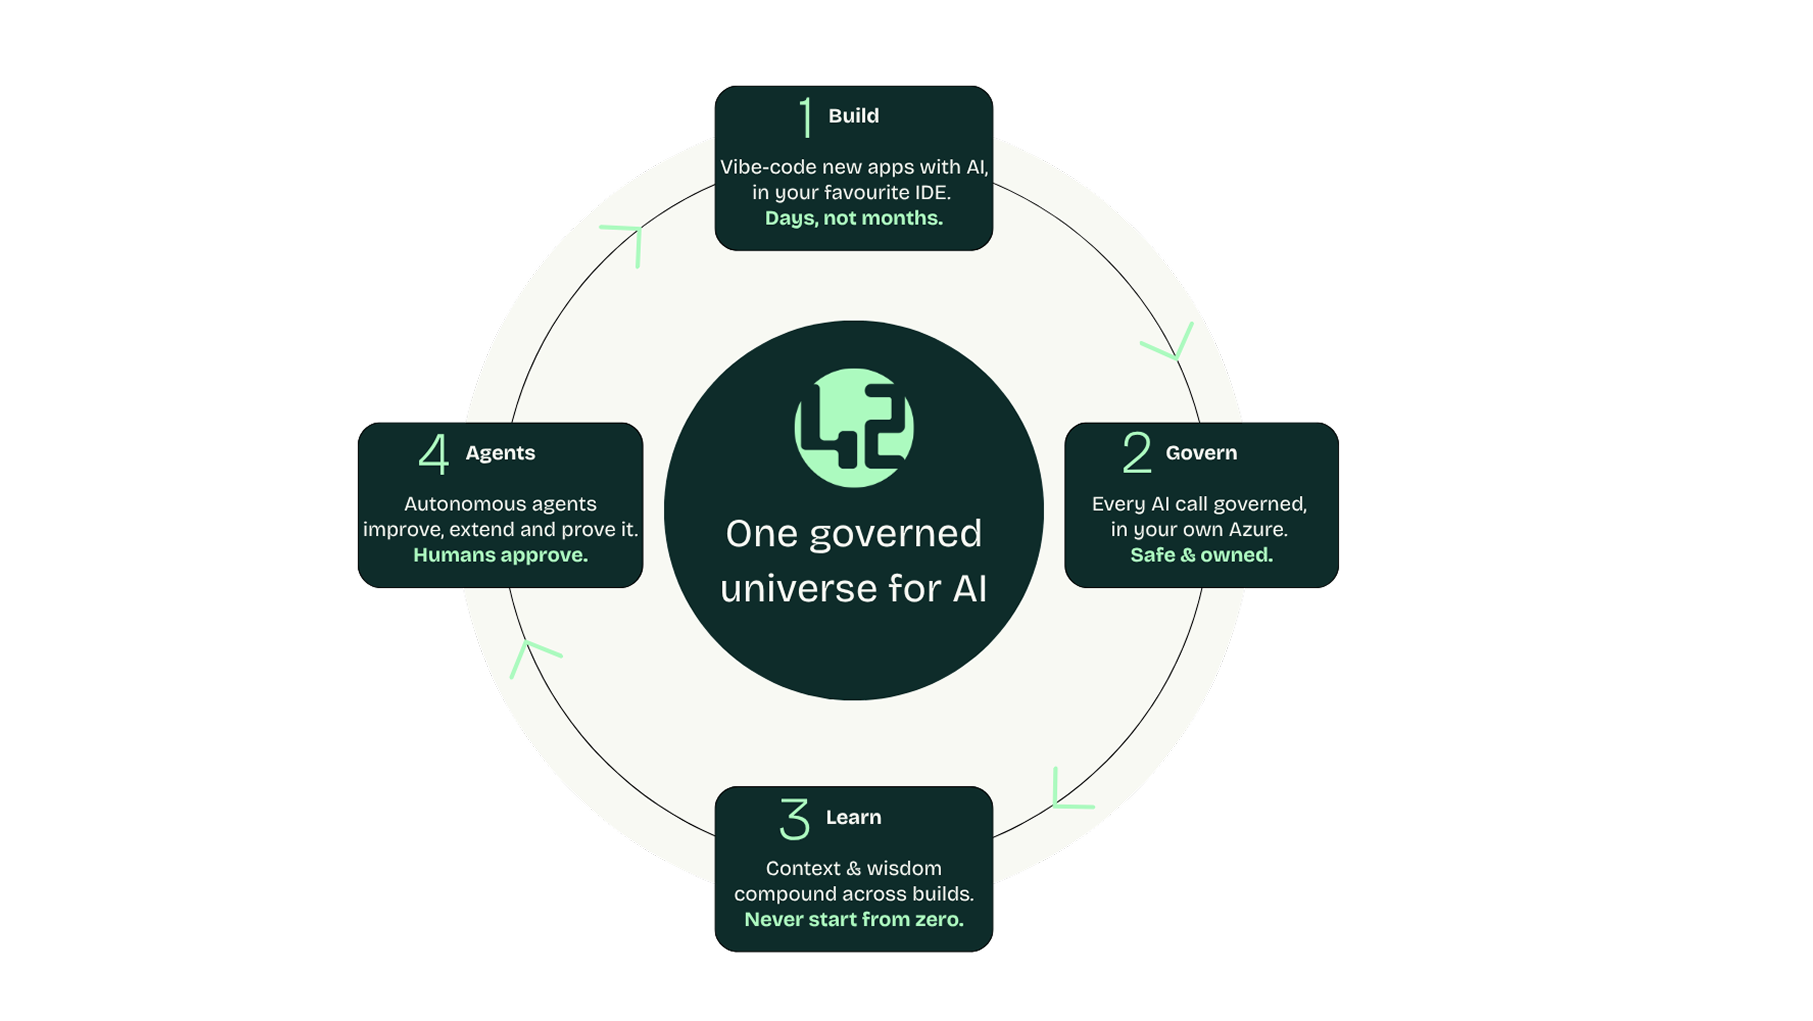
Dette er det praktiske AI Universe idé: sentraliser kontrollene som skal være konsistente, samtidig som applikasjonseierskap og feilgrenser holdes adskilte.
Hva du bør sjekke før du tar i bruk en stiftelse
«Kjører i leietakeren din» er et nyttig utgangspunkt, men det er ikke et fullstendig sikkerhetsargument. Før du tar i bruk et styrt AI-fundament, bør du be om bevis på følgende:
- Hvilke ressurser deles og hvilke er dedikerte?
- Hvilke identiteter har tilgang til modellgatewayen og verktøyene?
- Hvordan opprettes, roteres og tilbakekalles hemmeligheter?
- Hvordan skilles applikasjoner fra hverandre?
- Hvilke nettverksstier er tillatt?
- Hvilken telemetri registrerer modellkall, verktøykall, policybeslutninger og feil?
- Hvordan testes og rulles oppdateringer ut?
- Hva skjer egentlig når én applikasjon må stoppes?
- Hvilke data oppbevares, hvor og hvor lenge?
- Hvordan håndteres rask injeksjon og utdata fra upålitelige verktøy?
Et styrt fundament er bare verdifullt når dets grenser kan forklares, testes og driftes.
Hvor dette går hen
AI-styring beveger seg mot en delt modell: sentral styring og delte kontroller kombinert med mindre tillitsgrenser på applikasjonsnivå.
Plattformteamene vil drifte de felles retningslinjene, gatewayen, identitetsmønstrene, malene og bevisinnsamlingen. Produktteamene vil eie applikasjonene, domenedataene, brukeropplevelsen og forretningsresultatene.
Organisasjonene som beveger seg raskest vil ikke være de som fjerner alle kontrollene. De vil være de som gjør kontrollene repeterbare nok til at teamene kan bruke dem uten å gjenoppbygge grunnlaget for hver applikasjon.
Det styrte stiftelsen
AI Universe is Fortytwoimplementering av Path Three: et styrt AI-applikasjonsfundament distribuert i kundens Azure-abonnement.
Den er utviklet for å hjelpe organisasjoner med å gå fra spredte AI-pilotprosjekter til repeterbar applikasjonslevering uten å bygge hele plattformfundamentet fra null.
Fortytwo vedlikeholder det delte plattformlaget og leverer forbedringer som kontrollerte oppdateringer. Kundeteam bygger de domenespesifikke applikasjonene samtidig som de beholder eierskapet til Azure-miljøet, data, identiteter, hemmeligheter og driftsoppføringer.
La oss snakke om AI i din bedrift
Hvis du vil diskutere AI-styring, applikasjonsgrenser eller hvordan AI Universe kan passe inn i ditt Azure-miljø, kontakt Fortytwo.