Microsoft Entra External ID: Käytännön opas teknologiajohtajille
29.6.2026, lukuaika 7 minuuttia
TL; DR: Microsoft Entra External ID on suunniteltu ratkaisemaan identiteetin ajautumisen ongelman tuomalla ulkoisen identiteetin Microsoft Entra -alustaan. Se tarjoaa yhtenäisemmän tavan hallita työvoiman ulkopuolisten ihmisten käyttöoikeuksia, olipa kyseessä sitten liiketoimintayhteistyö tai asiakasidentiteetin ja käyttöoikeuksien hallinta.
Mikä on Microsoft Entran ulkoinen tunnus?
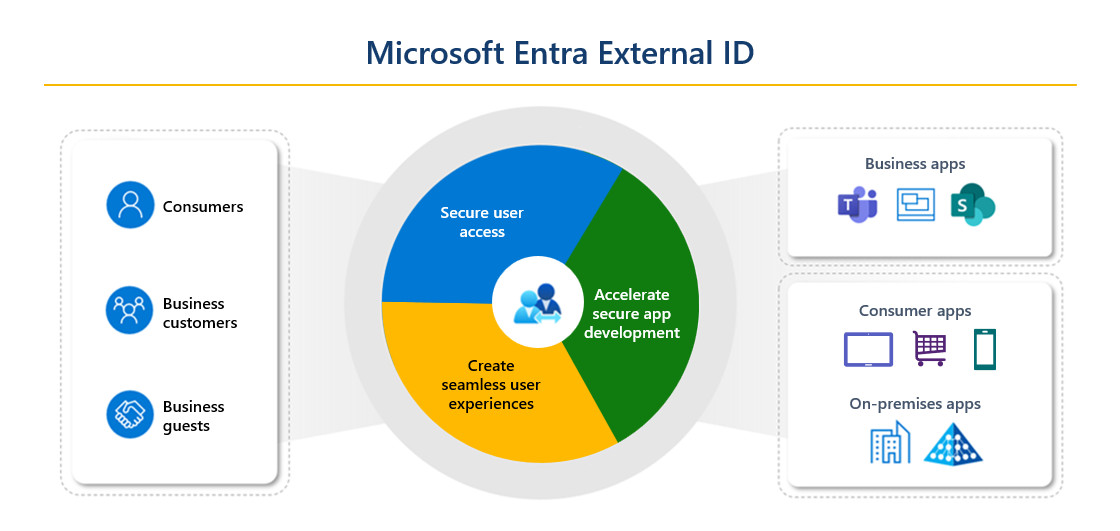
Microsoft Entra External ID on Microsoftin identiteettialusta työntekijähakemiston ulkopuolisille käyttäjille. Se tukee ulkoista yhteistyötä yritysvieraiden kanssa ja asiakkaille suunnattuja identiteettiskenaarioita sovelluksille ja digitaalisille palveluille. Microsoft kuvailee External ID:tä ratkaisuksi ulkoisiin identiteettiskenaarioihin, mukaan lukien B2B-yhteistyö sekä asiakkaiden identiteetin ja käyttöoikeuksien hallinta sovelluksissa.
Yhteistyöskenaarioissa External ID auttaa organisaatioita antamaan kumppaneille, toimittajille, konsulteille ja muille yritysasiakkaille pääsyn tarvitsemiinsa resursseihin muuttamatta heitä tavallisiksi työntekijätileiksi.
Käyttäjät voivat todentaa itsensä olemassa olevalla henkilöllisyydellään, kun taas organisaatio säilyttää hallinnan käyttöoikeuksien myöntämisestä ja hallinnasta.
Asiakkaan identiteettiskenaarioissa ulkoista tunnusta käytetään sovellusten suojaamiseen kuluttajille, yritysasiakkaille, jäsenille, kansalaisille tai muille ulkoisille käyttäjäryhmille. Tämä tehdään ulkoisen vuokralaisen kautta, joka noudattaa Microsoft Entran vuokralaismallia, mutta on konfiguroitu ulkoisiin sovelluksiin ja käyttäjäpolkuihin. Microsoftin dokumentaatiossa ulkoinen vuokralainen kuvataan erillisenä vuokralaisena ulkoisia skenaarioita varten, joissa asiakkaan tunnistetietoja, profiilitietoja ja sovellusten rekisteröintejä hallitaan erillään työvoimavuokralaisesta.
Arvo on siinä, että ulkoisesta identiteetistä tulee osa laajempaa identiteettiarkkitehtuuria sen sijaan, että se pysyisi hajallaan sovelluksissa, mukautetussa koodissa ja irrallisilla alustoilla. Teknologiajohtajille tämä on kysymys siitä, miten ulkoista identiteettiä tulisi hallita, suojata, integroida ja käyttää koko organisaatiossa.
Miksi ulkoinen identiteetinhallinta tarvitsee selkeämmän mallin
Ulkoinen identiteetti rakennetaan usein vähitellen, kun tiimi ratkaisee välittömän käyttöoikeusongelman, yhdistää sovelluksen ja siirtyy eteenpäin. Useiden vuosien aikana tämä luo tilkkutäkin vieraskäyttäjiä, asiakastilejä, vanhoja identiteetintarjoajia ja jaettuja käyttöoikeusmalleja.
Organisaation tietoturvaa koskevien peruskysymysten hallinta vaikeutuu, koska kaikki ulkoiset käyttäjät ovat osa sitä. Asiakastilit, vieraskäyttäjät, kumppanien käyttöoikeudet ja toimittajien identiteetit eivät välttämättä ole työntekijähakemistossa, mutta ne ovat silti yhteydessä sovelluksiin, tietoihin ja liiketoimintaprosesseihin.
Kun ulkoista identiteettiä hallitaan huonosti, organisaatio kantaa käyttöoikeusriskin näkemättä sitä aina selvästi.
Myös asiakaskokemus vaikuttaa. Jos identiteetin käyttö on vaikeaa, palvelu tuntuu vaikealta käyttää. Jos identiteettiä hallitaan liian löyhästi, organisaatio lisää tietoturva- ja vaatimustenmukaisuusriskejä. Paremman ulkoisen identiteettimallin on siksi tasapainotettava käytettävyys, tietoturva, hallinta ja toiminnan valvonta. Microsoft Entra External ID tarjoaa organisaatioille alustan tälle mallille, mutta arkkitehtuuri on silti suunniteltava harkitusti.
Microsoft Entra External ID ja Azure AD B2C -migraatio
Azure AD B2C:tä on käytetty laajalti asiakkaiden identiteetin ja pääsynhallintaan, mutta Microsoft on siirtänyt ulkoisen identiteetin hallintasuunnitelmaansa kohti Entra External ID:tä. Azure AD B2C P1 ja P2 eivät ole enää uusien asiakkaiden saatavilla 1. toukokuuta 2025 alkaen, mutta nykyiset asiakkaat voivat jatkaa tuotteen käyttöä. Microsoftin mukaan Azure AD B2C:tä tuetaan ainakin toukokuuhun 2030 asti.
Microsoft on julkaissut ohjeita käyttäjien, tunnistetietojen ja sovellusten siirtämiseen Azure AD B2C:stä Microsoft Entra External ID:hen. Tämä antaa nykyisille B2C-asiakkaille aikaa, mutta sitä ei pidä tulkita syyksi odottaa.
Monissa Azure AD B2C -ympäristöissä on liiketoimintalogiikkaa, joka on sisäänrakennettu mukautettuihin käytäntöihin, uudelleenohjausmalleihin ja sovelluskohtaisiin todennuskäytäntöihin. Nämä elementit on tarkistettava ennen kuin organisaatio voi päättää, mitkä asiat siirretään External ID:hen, mitkä suunnitellaan uudelleen ja mitkä käsitellään muualla arkkitehtuurissa.
Siirtyminen Azure AD B2C:stä External ID:hen ei siis aina korvaa alustaa suoraan. Se on usein tilaisuus yksinkertaistaa identiteettimallia, poistaa vanhentuneita kaavoja, standardoida käyttäjäpolkuja ja yhdenmukaistaa asiakkaan identiteetti muun Microsoft Entra -ekosysteemin kanssa.
Mitä Microsoft Entra External ID:n myötä muuttuu?
Tärkein muutos on, että ulkoista identiteettiä voidaan käsitellä yhtenäisemmän Microsoft Entra -arkkitehtuurin kautta. Asiakkaan identiteetin osalta ulkoinen tunniste erottaa ulkoiset käyttäjät työvoimahakemistosta ulkoisen vuokraajan avulla. Tämä antaa organisaatioille selkeämmän rajan työntekijöiden ja asiakkaiden välille, samalla kun käytetään edelleen Microsoft Entra -pohjaista mallia sovellusten käyttöön ja identiteetin hallintaan.
Yhteistyötä varten ulkoinen tunniste antaa yritysasiakkaille tavan käyttää jaettuja resursseja omilla tunnisteillaan, kun taas organisaatio hallinnoi, miten yhteistyö sallitaan. Microsoftin B2B-yhteistyödokumentaatio kuvaa tätä mallia tapana, jolla ulkoiset kumppanit voivat käyttää omia tunnistetietojaan organisaation jakamien sovellusten ja resurssien käyttämiseen.
Tietoturvan ja hallinnan osalta siirrytään sovelluskohtaisista identiteettipäätöksistä kohti alustapohjaista lähestymistapaa. Todennusta, käyttöoikeuskäytäntöjä, käyttäjäpolkuja ja elinkaariprosesseja voidaan hallita johdonmukaisemmin, kun taas valtuutus on edelleen asia, joka jokaisen sovelluksen on suunniteltava huolellisesti.
Ulkoinen tunniste auttaa selvittämään, kuka käyttäjä on ja millä ehdoilla hän voi kirjautua sisään, mutta sovellukset tarvitsevat silti selkeän mallin siitä, mitä käyttäjä saa tehdä todennuksen jälkeen.
Operatiivisessa toiminnassa vastuu siirtyy mukautetun todennusinfrastruktuurin ylläpidosta identiteettipalvelun hyvään hallintaan. Tämä tarkoittaa käyttäjäpolkujen suunnittelua, sovellusten yhdistämistä, käyttäytymisen seurantaa, muutosten käsittelyä ja sen varmistamista, että identiteettimalli pysyy linjassa liiketoiminta- ja tietoturvavaatimusten kanssa.
Keskustele kanssamme Entran ulkoisen tunnisteen palveluista
Autamme arvioimaan nykyistä ympäristöäsi ja avustamme
siirtyminen Azure AD B2C:stä Entra External ID:hen hallitusti ja tuotantoa keskeyttämättä.
Milloin Microsoft Entran ulkoisen tunnuksen tulisi olla etusijalla
Ulkoisen tunnuksen tulisi olla etusijalla, kun ulkoinen pääsy kasvaa nopeammin kuin organisaation kyky hallita sitä. Tämä näkyy usein Microsoft 365- ja Entra-ympäristöissä, joissa vieraiden pääsy on laajentunut Teamsin, SharePointin, projektien, toimittajien ja kumppaniyhteistyön kautta.
Jos vierastilejä ei tarkisteta, omistajuus on epäselvä tai käyttöoikeus säilyy liikesuhteen päättymisen jälkeen, ulkoinen identiteetti luo jo riskin.
Sama pätee asiakaskohtaaviin sovelluksiin. Jos todennusta hoidetaan mukautetulla koodilla, ikääntyvällä CIAM-alustalla, hallitsemattomilla OAuth-toteutuksilla tai Azure AD B2C -ympäristössä, jossa on monimutkaisia perinteisiä käytäntöjä, organisaation tulisi arvioida, sopiiko nykyinen malli edelleen tarkoitukseen.
Kysymys ei ole siitä, toimiiko kirjautuminen edelleen. Kysymys on siitä, voidaanko sitä hallita, suojata, siirtää ja käyttää tulevina vuosina.
Ulkoinen identiteetti tulisi myös ottaa huomioon, kun identiteetti rajoittaa asiakaskokemusta. Kitka voi lisätä tuen kysyntää ja vähentää käyttöönottoa. Nykyaikainen ulkoisen identiteetin alusta voi tehdä näistä asiakaspoluista johdonmukaisempia, mutta vain, jos organisaatio suunnittelee ne todellisten käyttäjien tarpeiden ympärille.
Microsoft Entra External ID:n käytön aloittaminen
Ensimmäinen askel on ymmärtää nykyinen ulkoisen identiteetin tilanne. Seuraava askel on määritellä kohdemalli. Jotkut ulkoiset käyttäjät kuuluvat B2B-yhteistyöhön, koska heidän on käytettävä sisäisiä resursseja liiketoimintavieraina. Toiset taas kuuluvat asiakasidentiteettimalliin, koska he käyttävät julkisesti tai asiakkaisiin suunnattuja sovelluksia. Joissakin skenaarioissa saatetaan vaatia erillistä ulkoista vuokraajaa, kun taas toisissa saatetaan tarvita vahvempaa sovellustason valtuutusta identiteettialustan ulkopuolella.
Siitä eteenpäin migraatio ja käyttöönotto tulisi suunnitella kontrolloiduksi ohjelmaksi. Ulkoinen identiteetti vaikuttaa sekä reaaliaikaisiin käyttäjiin että tuotantopalveluihin, joten muutokset on testattava, vaiheistettava, niistä on tiedotettava ja niitä on seurattava. Tämä on erityisen tärkeää Azure AD B2C -migraatiossa, jossa mukautetut käytännöt ja sovellusriippuvuudet voivat tehdä siirrosta monimutkaisemman kuin miltä se aluksi näyttää.
Microsoft Entra External ID tarjoaa modernin pohjan ulkoisen identiteetin hallinnalle. Organisaatiot hyötyvät siitä eniten ne, jotka käsittelevät sitä osana pitkän aikavälin identiteettiarkkitehtuuriaan, eivätkä vain yhtenä sovelluskirjautumisprojektina.
Käytännön lähtökohta on yksinkertainen: kartoita, ketkä kirjautuvat organisaation ulkopuolelta, ymmärrä, miten näitä identiteettejä hallitaan nykyään, ja valmistaudu siirtymään digitaalisen liiketoiminnan seuraavaan vaiheeseen.
Ota yhteyttä
Turvallisuuden on toimittava ennen kuin sillä on merkitystä
Tapahtumat eivät odota kypsyysmalleja.
Turvatoimien on toimittava paineen ollessa suurin.
Puhua Fortytwo Tietoa SecOpsista, joka antaa sinulle selkeyttä, hallintaa ja luottamusta Microsoftin ekosysteemiin.